



Майнер Monero Smominru заразил полмиллиона Windows-машин

Майнер Monero Smominru заразил полмиллиона Windows-машин

...
Майнер Monero Smominru заразил полмиллиона Windows-машин

Эксперты Proofpoint предупреждают о ботнете Smominru (также известен, как MyKings и Ismo), используемом злоумышленниками для майнинга Monero. Известно, что Smominru заразил полмиллиона компьютеров под управлением Windows.

По оценкам Proofpoint, киберпреступники, стоящие за Smominru, уже успели заработать более 2 млн долларов, используя процессоры своих жертв. Оказалось, что специалисты следят за этим ботнетом с конца мая.

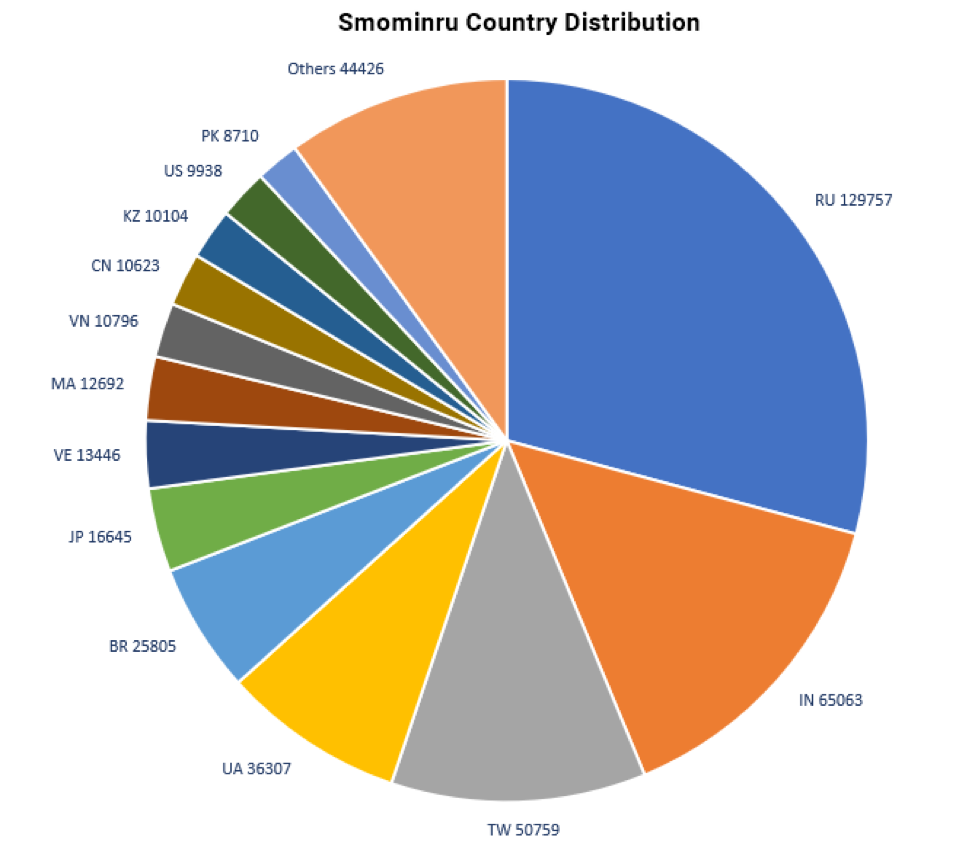
Совсем недавно Proofpoint удалось обнаружить более 526 тысяч зараженных устройств, подавляющее большинство которых являются Windows-серверами. Самое большое количество зараженных машин находятся в России (около 130 тысяч), затем идет Индия и Тайвань.

Эксперты Proofpoint отмечают, что как минимум 25 хостов, размещенных в американской сети AS63199, пытаются использовать эксплойт EternalBlue для заражения компьютеров. Помимо EternalBlue киберпреступники также используют EsteemAudit, который эксплуатирует уязвимость CVE-2017-0176 в RDP-протоколе Windows XP.

Подпишитесь на новости

Рунет тряхнуло: сбои затронули Циан, сайты компаний и бизнес-сервисы

8 октября российские сайты и сервисы начали работать с перебоями. Пользователи жаловались на недоступность страниц СМИ, транспортных ресурсов и маркетплейсов. Значительная часть проблем пришлась на внутренние системы компаний и профессиональные инструменты.

Как сообщает «Код.ру», последствия затронули не только Яндекс. У «Циана» перестали работать сайт и приложение — компания связала сбой с инцидентом у инфраструктурного партнёра. Временно не открывались и сайты девелоперов «А101», «Гранель» и «Брусника».

У Т-Банка сообщалось о перебоях в корпоративном мессенджере и почтовых рассылках. Проблемы с внутренними системами также отмечались у Ozon, Wildberries и ВШЭ.

«Астрал» предупредил о возможных временных перебоях в электронной отчётности, электронном документообороте и сервисах электронных перевозочных документов.

На этом фоне «Яндекс» подтвердил пожар после атаки БПЛА в дата-центре в Сасово Рязанской области. По сообщению корпорации, пострадавших нет, работа площадки была полностью остановлена, специалисты устраняют последствия. Часть сервисов могла быть недоступна.

При этом приписывать каждую жалобу одному происшествию пока рано. Масштаб проблем у компаний различается.

RSS: Новости на портале Anti-Malware.ru