



Продемонстрирован новый тип атаки на Active Directory

Продемонстрирован новый тип атаки на Active Directory

Продемонстрирован новый тип атаки на Active Directory

Исследователи в области безопасности продемонстрировали атаку на Active Directory, позволяющую вставить собственный контроллер домена в существующую корпоративную настройку. Об этом эксперты сообщили на конференции Microsoft Blue Hat.

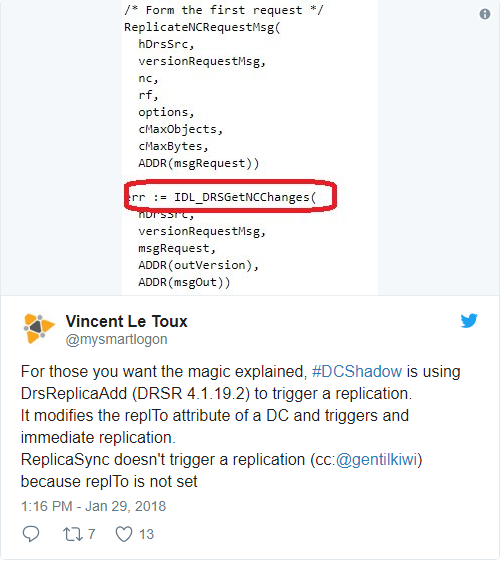
Получивший название DCShadow, этот способ атаки позволяет злоумышленнику создать контроллер домена в среде Active Directory и использовать его для доставки вредоносных объектов. Один из исследователей описал метод в Twitter:

Также более подробно метод описал другой эксперт по вопросам безопасности, специализирующийся на Active Directory, Лу Дилселль:

«Идея использования контроллера домена далеко не нова и уже несколько раз упоминалась в более ранних исследованиях. Однако предыдущая эксплуатация этого метода требовала использования агрессивных техник — например, установки виртуальной машины с Windows Server. Основная фишка атаки DCShadow заключается в создании нового сервера и объектов nTDSDSA в разделе Configuration. Объекты nTDSDSA описываются Microsoft как агент репликации, ответственный за обработку протокола Directory Replication Service».

Однако это изменение происходит в привилегированной среде, поэтому атака требует использования элементов управления при создании серверов и запуска репликации. Конечным шагом в схеме новой атаки будет инициация процесса репликации с IDL_DRSReplicaAdd RPC, что позволит атакующему установить бэкдор, добавив нового члена в административную группу.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru