



Спрос на внедрение DLP-решения InfoWatch Traffic Monitor вырос на 20 %

Спрос на внедрение DLP-решения InfoWatch Traffic Monitor вырос на 20 %

Спрос на внедрение DLP-решения InfoWatch Traffic Monitor вырос на 20 %

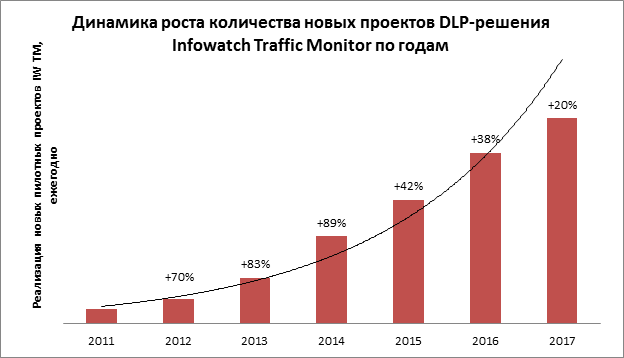
Группа компаний (ГК) InfoWatch отмечает рост числа проектов внедрений решения для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз (DLP-системы) InfoWatch Traffic Monitor на 20 % в 2017 году. Кроме того, в два раза увеличился спрос на обновление до последней версии DLP-продукта со стороны действующих клиентов InfoWatch.

«В 2017 году мы расширили присутствие на ключевых зарубежных и российских рынках сбыта, открыв локальные представительства полного цикла на Ближнем Востоке и в Юго-Восточной Азии и офисы в Иннополисе и Тюмени, — отметил директор по продажам InfoWatch Константин Левин. — Прямое взаимодействие с заказчиками и активное сотрудничество с партнерами существенно увеличили клиентскую базу, а интерес постоянных клиентов к обновлениям продукта считаем одним из главных признаков доверия к решениям компании».


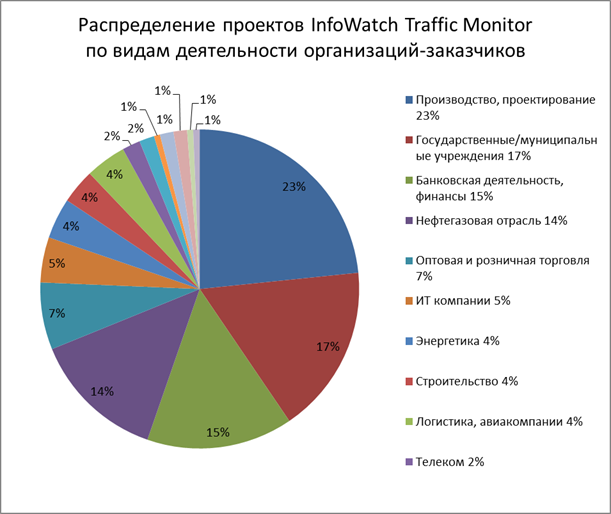
Более 90 % реализованных в 2017 году проектов InfoWatch Traffic Monitor пришлось на девять отраслей. Доля потребителей из числа организаций промышленного сектора увеличилась за год в два раза, в результате производственные компании стали главным потребителем флагманских решений InfoWatch – на них пришлось около четверти всех реализованных проектов. Помимо компаний промышленного сектора, выросло число заказчиков внедрений DLP-системы InfoWatch в финансово-кредитной и нефтегазовой отрасли, сферах торговли, строительства и информационных технологий, в то время как снизились доли проектов в государственном секторе, энергетическом комплексе, сфере логистики и транспорта.

Константин Левин добавил, что заказчики все чаще пользуются решениями «под ключ» — персонализированными с учетом потребностей и особенностей бизнес-процессов клиента продуктами с последующей технической поддержкой. Он подчеркнул, что компания предоставляет широкий спектр услуг полного цикла: от аудита информационной безопасности организации и оказания консультативных услуг до пилотирования и полноценного внедрения решения в инфраструктуру заказчика, а также обеспечения непрерывной сервисной поддержки.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru