



Исправлена брешь, раскрывающая данные пользователей виртуального порно

Исправлена брешь, раскрывающая данные пользователей виртуального порно

Исправлена брешь, раскрывающая данные пользователей виртуального порно

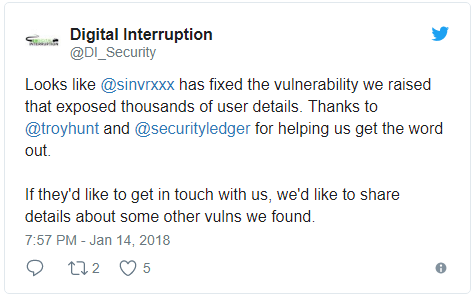
Исправлена уязвимость, позволяющая скомпрометировать персональные данные тысяч пользователей приложения для виртуального порно. Британская компания Digital Interruption, специализирующаяся на кибербезопасности, обнаружила лазейку в приложении SinVR, которая предоставила доступ к 20 000 имен пользователей и адресов электронной почты.

Представители SinVR поблагодарили компанию за обращение внимания на эту проблему и пообещали улучшить безопасность своего продукта.

«В целом, это был потрясающий опыт обучения. Мы уверены в своей способности прекратить подобные атаки, а также будем продолжать использовать профессиональный сервис для аудита нашей системы», — заявила американская компания.

SinVR представляет собой приложение, позволяющее поиграть в порнографические игры посредством виртуальной реальности. С его помощью можно исследовать различные тематические среды и взаимодействовать с виртуальными персонажами. SinVR работает со многими устройствами виртуальной реальности, например, с HTC Vive и Oculus Rift.

«Учитывая характер приложения, скомпрометированные данные могут стать большой проблемой для многих пользователей, так как с их помощью открываются вполне реальные перспективы для шантажа», — пишет Digital Interruption в своем блоге.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru