



Новый вариант программы-вайпера KillDisk атакует Латинскую Америку

Новый вариант программы-вайпера KillDisk атакует Латинскую Америку

Новый вариант программы-вайпера KillDisk атакует Латинскую Америку

Новая версия вредоносной программы-вайпера (wiper) KillDisk, удаляющего данные на диске, атаковала финансовый центр Латинской Америки. Об этом сообщают эксперты антивирусной компании Trend Micro.

Как и предыдущие версии, новый KillDisk намеренно удалял файлы, но при этом пытался обмануть пользователей, требуя выкуп, убеждая жертву в том, что она заражена вымогателем.

Среди специалистов в области кибербезопасности KillDisk давно имеет плохую репутацию — эта вредоносная программа была разработана и используется в основном российской кибершпионской группой, известной как Telebots.

Первоначально KillDisk использовалась на последних этапах крупных вредоносных кампаний для сокрытия следов, позволяя киберпреступникам удалять все компрометирующие файлы, которые впоследствии могли бы выступать в роли доказательства в суде, с диска.

Новая версия, о которой сообщили эксперты Trend Micro, имеет минимальные отличия от предыдущих — также присутствуют требования выкупа и функция удаления всех данных с диска. Но на этот раз атакуются латиноамериканские финансовые фирмы, а не украинские объекты, как в случае с предыдущим версиями.

Trend Micro пока не сообщила, кто стоит за этими атаками новой версии KillDisk, но отметила, что будь-то TeleBots, либо же их подражатели, они также используют KillDisk для сокрытия своих следов, а не в качестве основной вредоносной программы.

«Эта версия KillDisk, похоже, сознательно загружается на компьютер другим процессом. Ее путь к файлу жестко закодирован (c:\windows\dimens.exe), а это значит, что она тесно связана со своим установщиком или является частью более крупного пакета», — говорят исследователи.

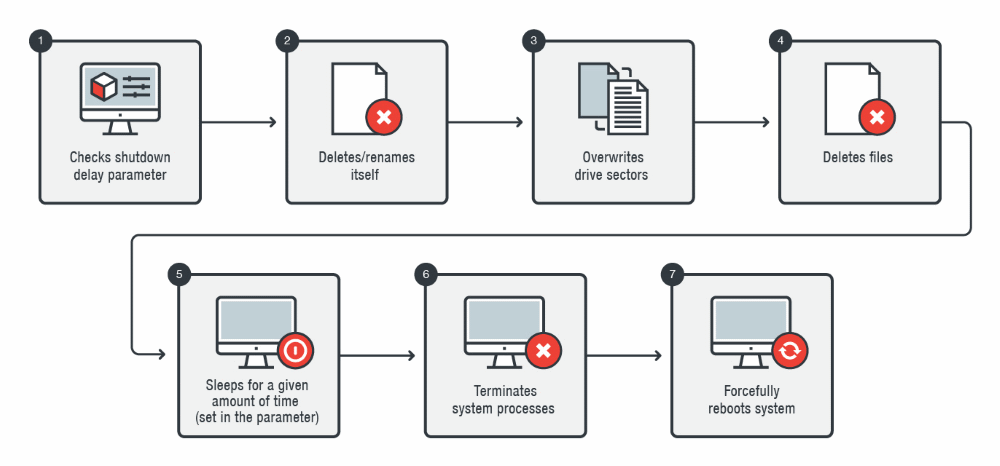
Эксперты отмечают, что последовательность действий вайпера приблизительно следующая: устанавливается в системе, загружается в память, удаляет файлы с диска, переименовывает себя.

Затем вредонос перезапишет нулями первые 20 секторов главной загрузочной записи (MBR) каждого запоминающего устройства. После этого он перезапишет первые 2800 байт каждого файла теми же нулями на каждом съемном накопителе.

Единственными папками, файлы в которых KillDisk не трогает, являются следующие директории:

  • WINNT
  • Users
  • Windows
  • Program Files
  • Program Files (x86)
  • ProgramData
  • Recovery (case-sensitive check)
  • $Recycle.Bin
  • System Volume Information
  • old
  • PerfLogs

Далее вредонос запускает 15-минутный таймер, по прошествии которого завершает следующие процессы (поскольку они являются критическими системными процессами, ОС либо перезагрузится, либо упадет в BSOD):

  • Client/server run-time subsystem (csrss.exe)
  • Windows Start-Up Application (wininit.exe)
  • Windows Logon Application (winlogon.exe)
  • Local Security Authority Subsystem Service (lsass.exe)

После перезагрузки жертва больше не сможет использовать свой компьютер.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru