



Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

Спонсируемые КНДР киберпреступники Lazarus нацелились на криптовалюту

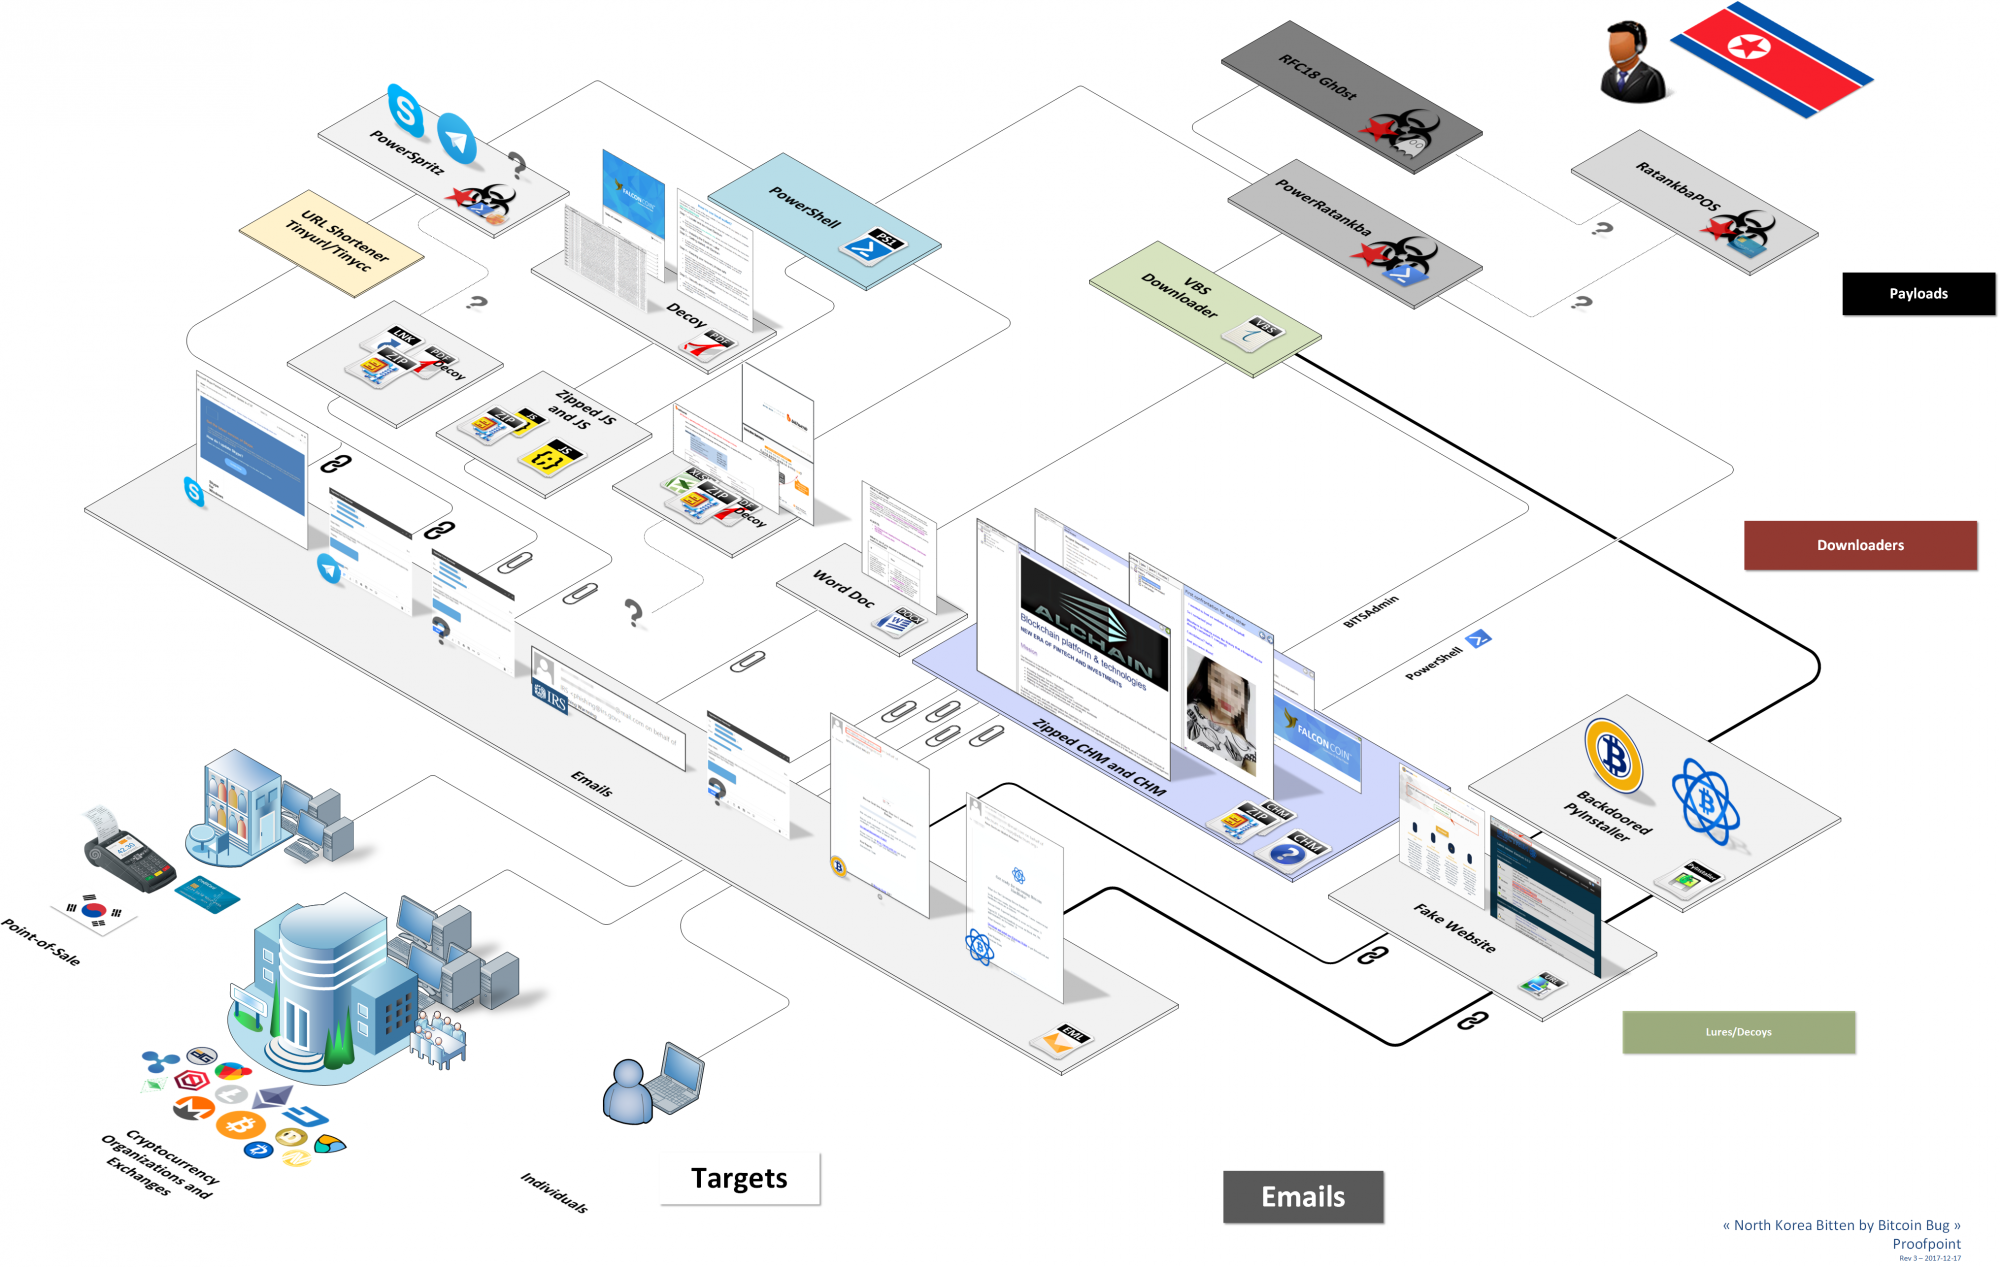
Исследователи Proofpoint обнаружили несколько многоступенчатых атак, которые используют приманки, связанные с криптовалютами, для заражения жертв сложными бэкдорами и шпионскими программами, авторство этих программ приписывают группе киберпреступников Lazarus.

Вторым этапом жертв заражают дополнительными вредоносными программами, например, Gh0st RAT, с помощью них крадутся данные криптовалютных кошельков. Это позволяет Lazarus Group проводить прибыльные операции, похищая биткойн и другие виртуальные валюты.

«Мы также обнаружили первый публично документированный экземпляр, атакующий POS-терминалы», — пишут эксперты.

Lazarus Group действует, предположительно с 2009 года, на данный момент эта группа последовательно входит в число самых разрушительных, успешных и далеко идущих киберпреступников, спонсируемых государством.

Есть данные, что Lazarus Group спонсируется Северной Кореей, эксперты уверены, что она представляет угрозу для многочисленных организаций в сфере информационной безопасности, правоохранительных органов и разведывательных служб по всему миру.

В своем исследовании специалисты Proofpoint подробно рассказали о новом вредоносе PowerRatankba, основанном на использовании PowerShell. Этот зловред очень напоминает ранее проанализированный Ratankba.

Ранее, в ноябре этого года, появились сведения, что группа киберпреступников Lazarus переходит на мобильную платформу.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru