



В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

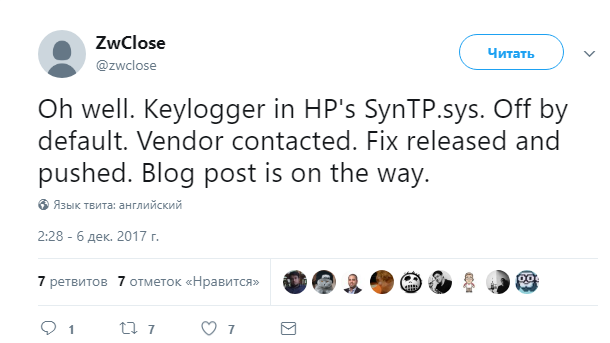
Исследователь обнаружил кейлоггер, находящийся в драйвере клавиатуры сотен ноутбуков HP. Следует отметить, что кейлоггер по умолчанию отключен, компания уже выпустила обновления прошивки для устранения потенциальной уязвимости.

Сообщается, что 475 моделей ноутбуков Hewlett-Packard содержат кейлоггер, находящийся в драйвере клавиатуры. Речь идет о драйвере Synaptics Touchpad (файл SynTP.sys), вредоносный функционал в котором обнаружил исследователь ZwClose.

«По умолчанию функции кейлоггера были отключены, но их легко можно было включить, установив значение реестра», — поясняет ZwClose, также известный под именем Майкл Минг (Michael Myng).

Иными словами, злоумышленник может обойти Контроль учетных записей пользователей (User Account Control, UAC) использовать вредоносный код для включения кейлоггера путем изменения значения реестра.

Исследователь приводит следующие ключи, отвечающие за активацию кейлоггера:

  • HKLM\Software\Synaptics\%ProductName%
  • HKLM\Software\Synaptics\%ProductName%\Default

Важно отметить, что если кейлоггер включен, нажатия клавиш будут регистрироваться локально. Компания HP заявила, что кейлоггер использовался для отладки и «случайно» был оставлен в дайвере.

Отметим, что ZwClose обнаружил кейлоггер во время экспериментов с контролем подсветки клавиатуры ноутбука HP. Он сообщил о найденном HP в ноябре.

Компания перечислила все затронутые продукты HP и выпустила обновления программного обеспечения для драйвера тачпада Synaptics.

Лишь следующие затронутые модели пока не получили обновлений:

  • HP Envy m6-nXXX
  • HP Envy 15-qXXX
  • HP Envy TouchSmart 15-qXXX
  • HP Stream x360 11 Convertible
  • HP x360 11 Convertible

Компания уверяет, что скоро патчи будут доступны и для этих моделей.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru