



NIST выпустил второй драфт проекта для защиты критических инфраструктур

NIST выпустил второй драфт проекта для защиты критических инфраструктур

NIST выпустил второй драфт проекта для защиты критических инфраструктур

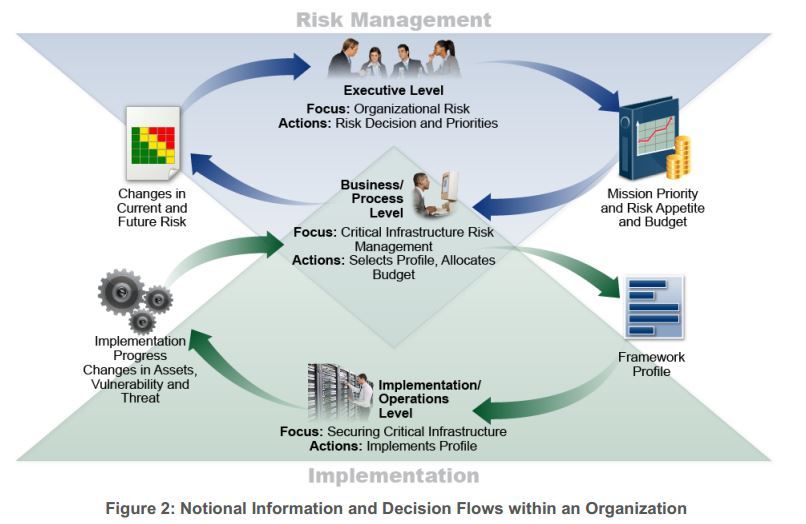
Национальный институт стандартов и технологий США (NIST) опубликовал второй набросок предлагаемого обновления для «Проекта по улучшению кибербезопасности критической инфраструктуры» (Framework for Improving Critical Infrastructure Security). По словам NIST, он направлен на совершенствование кибербезопасности и упрощение использования Cybersecurity Framework.

NIST Cybersecurity Framework был впервые выпущен в 2014 году, он призван помочь организациям, особенно завязанных в критической инфраструктуре, управлять рисками кибербезопасности.

Сам «Framework for Improving Critical Infrastructure Security» представляет собой документ, в котором предлагаются стандарты и методы кибербезопасности для разработки программы обеспечения безопасности.

NIST Cybersecurity Framework, который считается лучшим руководством, используемым многочисленными организациями, был разработан на основе распоряжения бывшего президента США Барака Обамы. Администрация Трампа, нынешнего президента США, также рассматривает Cybersecurity Framework как набор лучших практик, которые будут внедрены правительственными учреждениями и операторами критической инфраструктуры.

Администрация Дональда Трампа также выпустила распоряжение, которое требует, чтобы федеральные агентства и операторы критической инфраструктуры использовали эту структуру.

NIST работает над обновленной версией спустя четыре года после первого релиза. Коротко перечисляются некоторые основные моменты обновления:

  • Применимость Cybersecurity Framework для «технологии», которая по минимуму состоит из информационных технологий, операционных технологий, киберфизических систем и Интернета вещей (Internet of Things);
  • Улучшение руководства по применению Cybersecurity Framework для управления последовательными рисками;
  • Улучшение аккаунтов для авторизации, аутентификации и проверки подлинности.

Любой желающий может внести свои замечания, отправив их на cyberframework@nist.gov до 19 января 2018 года.

Подпишитесь на новости

Российские компании потратили на инновации 4,5 трлн рублей

Крупные и средние российские организации потратили на инновации 4,5 трлн рублей в 2025 году. Почти половину расходов обеспечила сфера услуг, а на ИТ и телеком пришлось 860,9 млрд. За красивым словом инновации стоят вполне осязаемые покупки: разработка продуктов, оборудование и готовые команды.

Расчёты опубликовал Институт статистических исследований и экономики знаний НИУ ВШЭ на основе данных Росстата.

Интенсивность затрат — их отношение к объёму отгруженной продукции — составила 2,7%. Это выше показателей Финляндии, Франции и Австрии, приведённых в исследовании.

Вся сфера услуг направила на инновации около 2,3 трлн рублей. Из них 882,7 млрд пришлись на научные исследования и разработки, а 860,9 млрд — именно на телекоммуникации и информационные технологии.

Как эти вложения выглядят внутри ИТ-компании, объяснил IR-директор «Группы Астра» Владислав Аншаков. Главная статья расходов — создание и развитие продуктов: в портфеле группы более 37 решений и сервисов, включая Astra Linux, СУБД и резервное копирование.

Второе направление — оборудование для облаков и ИИ. Вычислительные мощности Аншаков называет одним из самых дорогих видов инвестиций в отрасли. Третье — покупка технологий и команд: иногда приобрести готовое быстрее, чем строить с нуля.

В 2026 году группа получила исключительные права на результаты интеллектуальной деятельности СУБД «Персей» и присоединила около 50 её разработчиков, а также приобрела 26% ИИ-разработчика «АИБ».

Но инвестиционный размах доступен не всем: по данным ВШЭ, более трети организаций считают высокую стоимость нововведений и нехватку собственных средств серьёзными ограничениями.

RSS: Новости на портале Anti-Malware.ru