



NIST выпустил второй драфт проекта для защиты критических инфраструктур

NIST выпустил второй драфт проекта для защиты критических инфраструктур

NIST выпустил второй драфт проекта для защиты критических инфраструктур

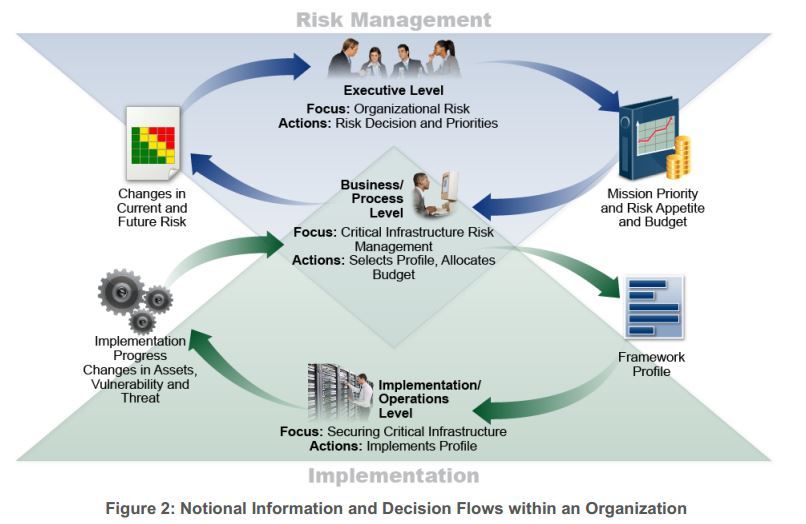
Национальный институт стандартов и технологий США (NIST) опубликовал второй набросок предлагаемого обновления для «Проекта по улучшению кибербезопасности критической инфраструктуры» (Framework for Improving Critical Infrastructure Security). По словам NIST, он направлен на совершенствование кибербезопасности и упрощение использования Cybersecurity Framework.

NIST Cybersecurity Framework был впервые выпущен в 2014 году, он призван помочь организациям, особенно завязанных в критической инфраструктуре, управлять рисками кибербезопасности.

Сам «Framework for Improving Critical Infrastructure Security» представляет собой документ, в котором предлагаются стандарты и методы кибербезопасности для разработки программы обеспечения безопасности.

NIST Cybersecurity Framework, который считается лучшим руководством, используемым многочисленными организациями, был разработан на основе распоряжения бывшего президента США Барака Обамы. Администрация Трампа, нынешнего президента США, также рассматривает Cybersecurity Framework как набор лучших практик, которые будут внедрены правительственными учреждениями и операторами критической инфраструктуры.

Администрация Дональда Трампа также выпустила распоряжение, которое требует, чтобы федеральные агентства и операторы критической инфраструктуры использовали эту структуру.

NIST работает над обновленной версией спустя четыре года после первого релиза. Коротко перечисляются некоторые основные моменты обновления:

  • Применимость Cybersecurity Framework для «технологии», которая по минимуму состоит из информационных технологий, операционных технологий, киберфизических систем и Интернета вещей (Internet of Things);
  • Улучшение руководства по применению Cybersecurity Framework для управления последовательными рисками;
  • Улучшение аккаунтов для авторизации, аутентификации и проверки подлинности.

Любой желающий может внести свои замечания, отправив их на cyberframework@nist.gov до 19 января 2018 года.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru