



NIST выпустил второй драфт проекта для защиты критических инфраструктур

NIST выпустил второй драфт проекта для защиты критических инфраструктур

NIST выпустил второй драфт проекта для защиты критических инфраструктур

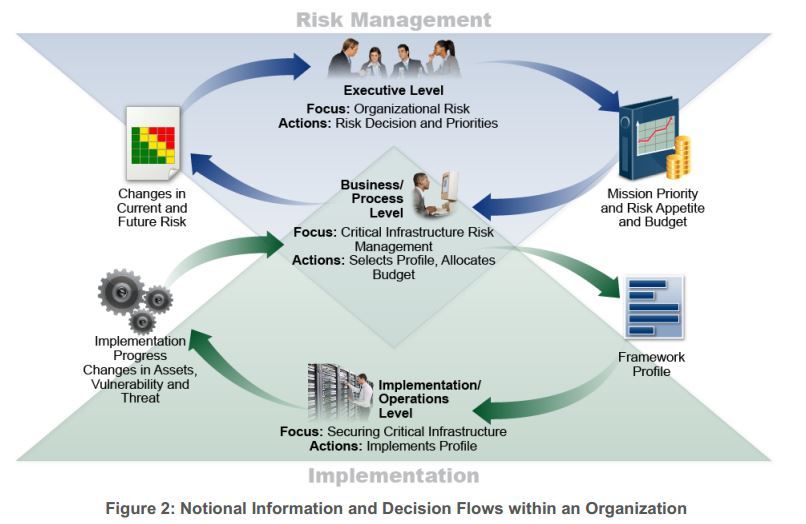
Национальный институт стандартов и технологий США (NIST) опубликовал второй набросок предлагаемого обновления для «Проекта по улучшению кибербезопасности критической инфраструктуры» (Framework for Improving Critical Infrastructure Security). По словам NIST, он направлен на совершенствование кибербезопасности и упрощение использования Cybersecurity Framework.

NIST Cybersecurity Framework был впервые выпущен в 2014 году, он призван помочь организациям, особенно завязанных в критической инфраструктуре, управлять рисками кибербезопасности.

Сам «Framework for Improving Critical Infrastructure Security» представляет собой документ, в котором предлагаются стандарты и методы кибербезопасности для разработки программы обеспечения безопасности.

NIST Cybersecurity Framework, который считается лучшим руководством, используемым многочисленными организациями, был разработан на основе распоряжения бывшего президента США Барака Обамы. Администрация Трампа, нынешнего президента США, также рассматривает Cybersecurity Framework как набор лучших практик, которые будут внедрены правительственными учреждениями и операторами критической инфраструктуры.

Администрация Дональда Трампа также выпустила распоряжение, которое требует, чтобы федеральные агентства и операторы критической инфраструктуры использовали эту структуру.

NIST работает над обновленной версией спустя четыре года после первого релиза. Коротко перечисляются некоторые основные моменты обновления:

  • Применимость Cybersecurity Framework для «технологии», которая по минимуму состоит из информационных технологий, операционных технологий, киберфизических систем и Интернета вещей (Internet of Things);
  • Улучшение руководства по применению Cybersecurity Framework для управления последовательными рисками;
  • Улучшение аккаунтов для авторизации, аутентификации и проверки подлинности.

Любой желающий может внести свои замечания, отправив их на cyberframework@nist.gov до 19 января 2018 года.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru