



"Этот сайт может быть взломан" — Google запускает новую функцию

"Этот сайт может быть взломан" — Google запускает новую функцию

"Этот сайт может быть взломан" — Google запускает новую функцию

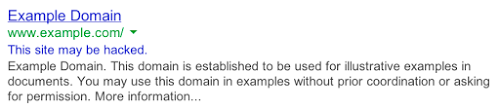
Поисковой гигант Google представил новую функцию — теперь пользователи смогут видеть в поисковой выдаче сообщение «This site may be hacked» («Этот сайт может быть взломан»). Сообщение появляется под теми сайтами, страницы которого, как считает Google, мог изменить злоумышленник. Если пользователь пренебрежет таким сообщением, он рискует заразить свой компьютер вредоносными программами.

Пример такого предупреждения в поисковой выдаче можно посмотреть на рисунке ниже. Google настоятельно не рекомендует посещать такой веб-сайт до тех пор, пока это сообщение не исчезнет из поисковой выдачи.

Как действовать в случае, если вы владелец такого сайта

Google также выпустила рекомендации для владельцев подобных проблемных сайтов. Само по себе предупреждение не исчезнет, необходимо будет предпринять следующие шаги:

  1. Зарегистрировать и верифицировать свой сайт в Google Search Console.
  2. Войти в Search Console и проверить пункт «Проблемы безопасности», где будет отображены URL-адреса, которые были предположительно взломаны. Здесь также нужно принять меры по устранению проблем с безопасностью, которые привели к взлому. В противном случае ваш сайт будет взломан повторно.
  3. Прочитайте специально созданную статью «Взломанные сайты», где специалисты Google подробно расписали информацию по устранению этой проблемы.
  4. После предпринятых действий еще раз запустите проверку сайта в пункте «Проблемы безопасности». После проверки, если компания не обнаружит признаков взлома, сообщение «Этот сайт может быть взломан» будет удалено из поисковой выдачи под вашим сайтом.
Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru