



"Этот сайт может быть взломан" — Google запускает новую функцию

"Этот сайт может быть взломан" — Google запускает новую функцию

"Этот сайт может быть взломан" — Google запускает новую функцию

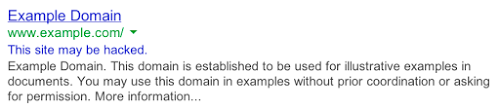
Поисковой гигант Google представил новую функцию — теперь пользователи смогут видеть в поисковой выдаче сообщение «This site may be hacked» («Этот сайт может быть взломан»). Сообщение появляется под теми сайтами, страницы которого, как считает Google, мог изменить злоумышленник. Если пользователь пренебрежет таким сообщением, он рискует заразить свой компьютер вредоносными программами.

Пример такого предупреждения в поисковой выдаче можно посмотреть на рисунке ниже. Google настоятельно не рекомендует посещать такой веб-сайт до тех пор, пока это сообщение не исчезнет из поисковой выдачи.

Как действовать в случае, если вы владелец такого сайта

Google также выпустила рекомендации для владельцев подобных проблемных сайтов. Само по себе предупреждение не исчезнет, необходимо будет предпринять следующие шаги:

  1. Зарегистрировать и верифицировать свой сайт в Google Search Console.
  2. Войти в Search Console и проверить пункт «Проблемы безопасности», где будет отображены URL-адреса, которые были предположительно взломаны. Здесь также нужно принять меры по устранению проблем с безопасностью, которые привели к взлому. В противном случае ваш сайт будет взломан повторно.
  3. Прочитайте специально созданную статью «Взломанные сайты», где специалисты Google подробно расписали информацию по устранению этой проблемы.
  4. После предпринятых действий еще раз запустите проверку сайта в пункте «Проблемы безопасности». После проверки, если компания не обнаружит признаков взлома, сообщение «Этот сайт может быть взломан» будет удалено из поисковой выдачи под вашим сайтом.
Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru