



"Этот сайт может быть взломан" — Google запускает новую функцию

"Этот сайт может быть взломан" — Google запускает новую функцию

"Этот сайт может быть взломан" — Google запускает новую функцию

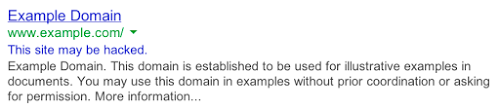
Поисковой гигант Google представил новую функцию — теперь пользователи смогут видеть в поисковой выдаче сообщение «This site may be hacked» («Этот сайт может быть взломан»). Сообщение появляется под теми сайтами, страницы которого, как считает Google, мог изменить злоумышленник. Если пользователь пренебрежет таким сообщением, он рискует заразить свой компьютер вредоносными программами.

Пример такого предупреждения в поисковой выдаче можно посмотреть на рисунке ниже. Google настоятельно не рекомендует посещать такой веб-сайт до тех пор, пока это сообщение не исчезнет из поисковой выдачи.

Как действовать в случае, если вы владелец такого сайта

Google также выпустила рекомендации для владельцев подобных проблемных сайтов. Само по себе предупреждение не исчезнет, необходимо будет предпринять следующие шаги:

  1. Зарегистрировать и верифицировать свой сайт в Google Search Console.
  2. Войти в Search Console и проверить пункт «Проблемы безопасности», где будет отображены URL-адреса, которые были предположительно взломаны. Здесь также нужно принять меры по устранению проблем с безопасностью, которые привели к взлому. В противном случае ваш сайт будет взломан повторно.
  3. Прочитайте специально созданную статью «Взломанные сайты», где специалисты Google подробно расписали информацию по устранению этой проблемы.
  4. После предпринятых действий еще раз запустите проверку сайта в пункте «Проблемы безопасности». После проверки, если компания не обнаружит признаков взлома, сообщение «Этот сайт может быть взломан» будет удалено из поисковой выдачи под вашим сайтом.
Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru