



25% утечек данных на Ближнем Востоке приходятся на коммерческую тайну

25% утечек данных на Ближнем Востоке приходятся на коммерческую тайну

25% утечек данных на Ближнем Востоке приходятся на коммерческую тайну

Аналитический центр InfoWatch представляет исследование утечек конфиденциальной информации из организаций в странах Ближнего Востока за девять месяцев 2017 года. В фокус исследования попали сообщения о компрометации данных коммерческих и некоммерческих организаций, а также государственных органов, которые были опубликованы в СМИ и иных открытых источниках.

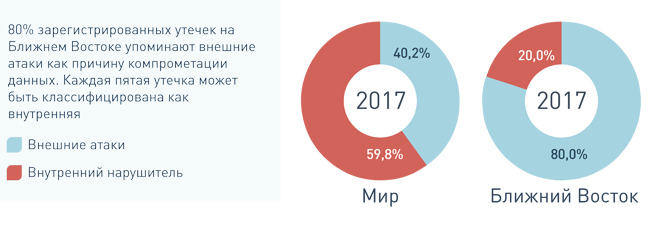
В подавляющем большинстве случаев утечки конфиденциальной информации в странах Ближнего Востока произошли вследствие внешних атак. Если в общемировой выборке они стали причиной 40% случаев компрометации данных, то в исследуемом регионе на долю внешних атак пришлось 80% инцидентов.


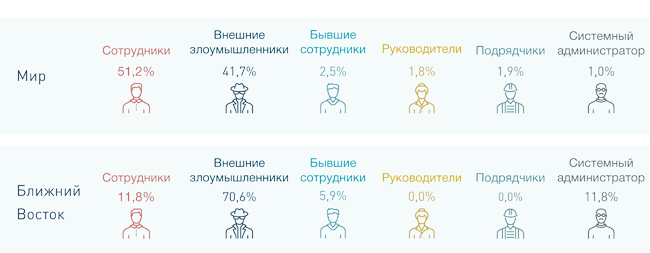
При этом внутренним нарушителем зачастую являлся привилегированный пользователь — системный администратор или иной технический сотрудник с расширенными правами доступа к информации. На долю такого злоумышленника в странах Ближнего Востока пришлось почти 12% случаев утечек конфиденциальной информации, в общемировой выборке эта цифра составила всего 1%.


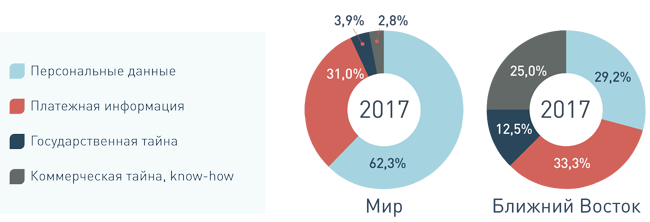
Распределение утечек по типам скомпрометированных данных и пострадавшим отраслям в странах Ближнего Востока также отличается от общемировых тенденций. Каждый четвертый случай утечки в исследуемом регионе касался информации, связанной с коммерческой тайной (ноу-хау), в то время как в мире этот показатель не превысил 3%. На долю утечек государственной тайны пришлось 12,5% случаев, на общемировой выборке число подобных инцидентов не достигло и 4%.


«Ближний Восток является регионом, где сходятся интересы многих геополитических игроков, а отношения между некоторыми государствами в исследуемом регионе едва ли можно назвать добрососедскими, — отметил аналитик ГК InfoWatch Сергей Хайрук. — Этим объясняется значительная доля инцидентов, связанных с политически мотивированными кибератаками. Любая информация, касающаяся государственной тайны, может быть использована в политической борьбе, а потому имеет ценность».

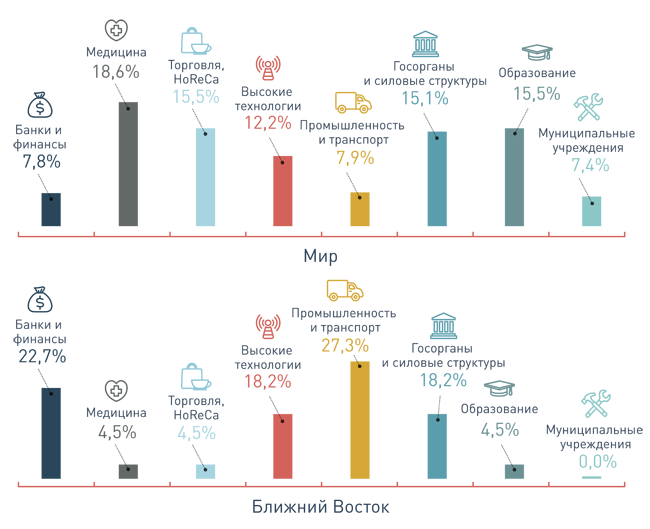
Половина всех утечек данных на Ближнем Востоке пришлась на организации финансового сектора и промышленной отрасли. В мире этот показатель не превысил 16%.


«Злоумышленники по всему миру проявляют интерес к информации, касающейся персональных данных в больших объемах, — добавил Сергей Хайрук. — Однако в ближневосточном регионе нет массовой охоты за подобной информацией. Злоумышленники действуют целенаправленно, ориентируясь на максимально ликвидную информацию и, соответственно, сферы, где она обрабатывается — банки, промышленные организации, государственные органы и компании, занимающиеся развитием высоких технологий».

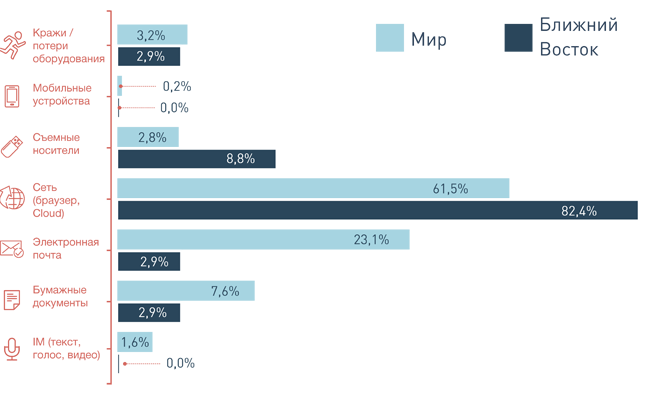
Как и во всем мире, самыми популярными каналами утечек данных в исследуемом регионе оказались браузер и облачные хранилища — на них пришлось 82% случаев. Второй по популярности канал утечек информации — съемные носители. Остальные инциденты связаны с кражей и потерей оборудования, бумажных документов или утечкой данных через электронную почту. В общемировой выборке на утечки конфиденциальной информации через браузер и облачные хранилища пришелся 61% инцидентов, через электронную почту — 23% случаев, на кражу бумажных документов — 8% утечек. 


Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru