



Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Check Point: Bad Rabbit — новый и уникальный вид вымогателя

Check Point: Bad Rabbit — новый и уникальный вид вымогателя

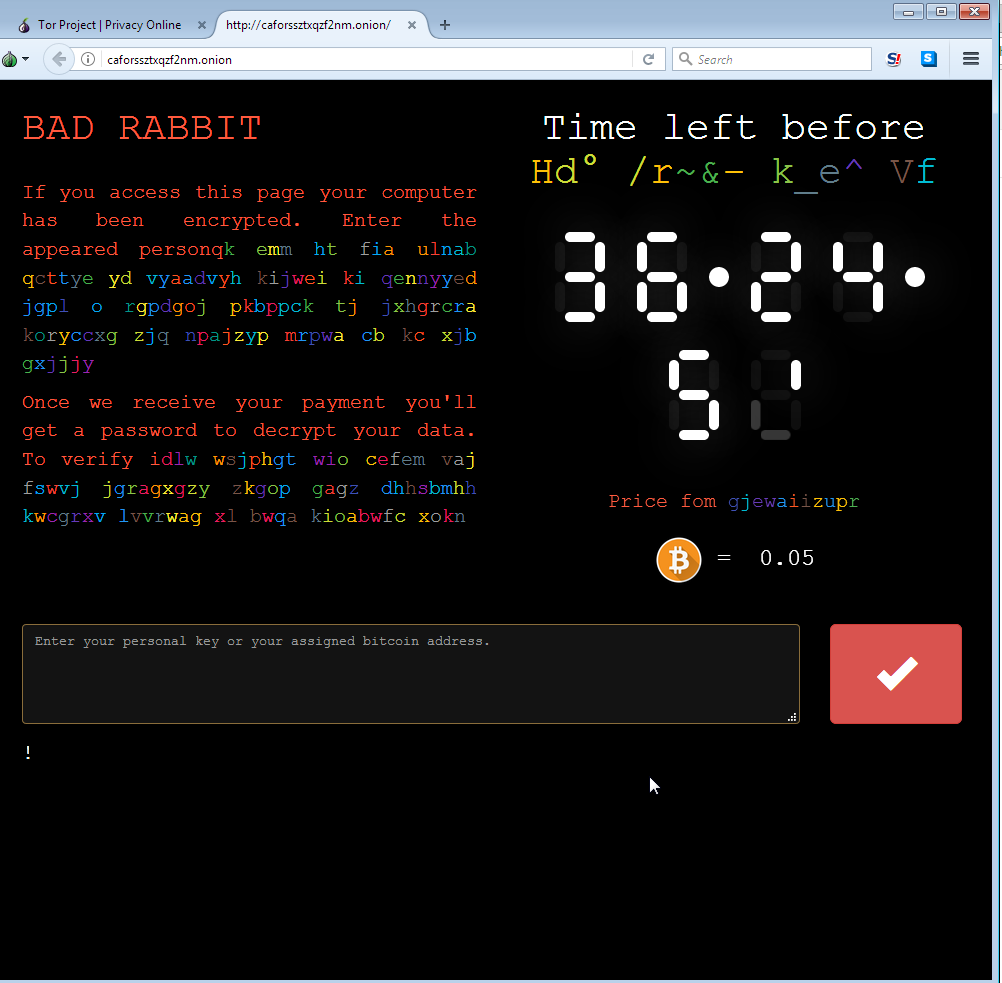
Согласно отчету Check Point Software Technologies,24 октября 2017 года российские СМИ и украинские государственные учреждения пострадали от кибератак нового вида вымогателя BadRabbit. Среди других жертв оказались Турция и Болгария.

Вымогатель BadRabbit требует от жертв выкуп в размере 0,05 биткоинов (около $ 280) за первые 40 часов заражения, после чего цена, вероятно, будет расти до неизвестных пределов.

Шифровальщик распространяется через фальшивый установщик программного обеспечения Flash, который, как утверждается, появляется как всплывающее окно с официального сайта новостей в России. При нажатии всплывающее окно переадресует жертву на вредоносный сайт, который, в свою очередь, загружает исполняемый дроппер (программу для скрытой установки вредоносного ПО на компьютер жертвы).

Вымогатель использует известное программное обеспечение с открытым кодом под названием DiskCryptor для шифрования дисков жертвы. Экран сообщения о блокировке, который видит пользователь, почти идентичен экранам блокировки Petya и NotPetya. Тем не менее, это единственное сходство, которое мы наблюдали до сих пор между двумя зловредами, во всех других аспектах BadRabbit — совершенно новый и уникальный вид вымогателя.

После успешного заражения вымогатель создает уникальный ключ для каждой жертвы, который виден в файле READ ME.txt, там же указан сайт оплаты, размещенный в Tor.


При вводе пользовательского ключа на сайте оплаты каждый пользователь получает уникальный биткойн-кошелек, на который просят перевести 0,05 биткоина.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru