



Генеральные директора часто небрежно обращаются с паролями

Генеральные директора часто небрежно обращаются с паролями

Генеральные директора часто небрежно обращаются с паролями

Исходя из исследования F-Secure, каждый третий генеральный директор крупного предприятия был взломан, используя адрес электронной почты своей компании. Другими словами, пароль, используемый в связке с корпоративной почтой, также попадает в руки злоумышленников. Без надлежащего отношения к паролям, считают эксперты, риск таргетированных атак повышается во много раз.

F-Secure исследовала известные адреса электронной почты, используемые руководителями более чем 200 крупнейших компаний в десяти странах. Исследователи сравнили эти адреса с базой скомпрометированных данных F-Secure, вот к каким выводам они пришли:

  • Крайне распространены случаи компрометации корпоративной электронной почты, связываемой с LinkedIn и Dropbox.
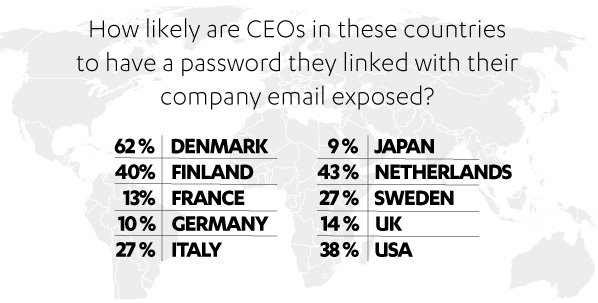
  • Дания (62 %) и Нидерланды (43 %) являются странами с самым высоким процентом руководителей, связавших свои корпоративные почты с взломанными сервисами.
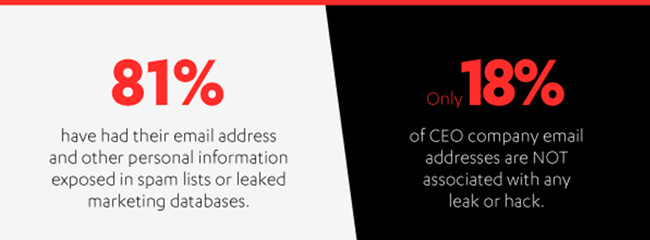
  • Электронная почта, дата рождения, адреса и телефонные номера 81 % руководителей были опубликованы онлайн в виде списков для спам-рассылки или скомпрометированных баз данных.
  • Страны, в которых наблюдается наибольший процент руководителей, чьи данные опубликованы онлайн: Нидерланды, Великобритания и США.
  • Только лишь у 18 % руководителей нет проблем с утечкой адреса электронной почты.

«Это исследование еще раз подчеркивает важность правильного обращения с паролями. Учетные записи генеральных директоров могут просочиться, даже если они не сделали ничего плохого», - заявляет главный сотрудник по информационной безопасности F-Secure, Эрка Койвунен (Erka Koivunen).

Неправильно обращаясь с паролями, руководитель ставит под угрозу не только свои конфиденциальные данные, но и данные компании. Согласно отчету Verizon Data Breach за 2016 год, 63 % подтвержденных утечек данных касались слабых, дефолтных или украденных паролей.

Использование уникального надежного пароля для каждого онлайн-аккаунта имеет основополагающее значение, эксперты рекомендуют использовать менеджеры паролей.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru