



ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

ESET представил анализ шифратора Diskcoder.D (Bad Rabbit)

Вирусная лаборатория ESET исследовала схему распространения шифратора Win32/Diskcoder.D (Bad Rabbit). Злоумышленники, стоящие за кибератакой 24 октября, использовали скомпрометированные сайты, популярные в России и некоторых других странах, затронутых эпидемией.

По данным ESET, Win32/Diskcoder.D – модифицированная версия Win32/Diskcoder.C, более известного как Petya/NotPetya. В новой вредоносной программе исправлены ошибки в шифровании файлов. Теперь шифрование осуществляется с помощью DiskCryptor – легитимного ПО с открытым исходным кодом, предназначенного для шифрования логических дисков, внешних USB-накопителей и образов CD/DVD, а также загрузочных системных разделов диска. 

Ключи генерируются с использованием CryptGenRandom и защищены жестко закодированным открытым ключом RSA 2048. Файлы зашифрованы с расширением .encrypted. Как и прежде, используется алгоритм AES-128-CBC.

Для распространения Diskcoder.D злоумышленники скомпрометировали популярные сайты, внедрив в них вредоносный JavaScript. Среди скомпрометированных площадок – сайты «Фонтанки», «Новой газеты в Санкт-Петербурге» и «Аргументов недели». 

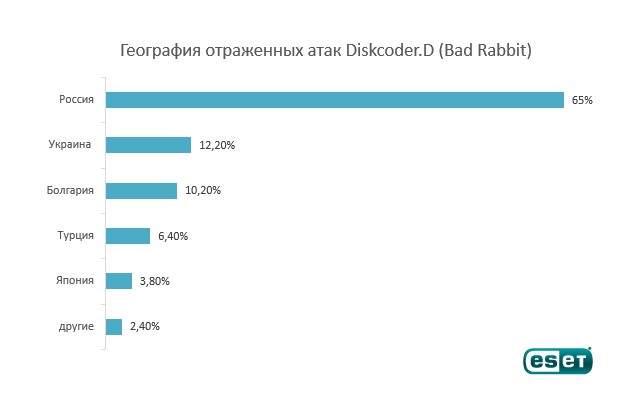
Атаке шифратора Diskcoder.D подверглись российские СМИ, а также транспортные компании и государственные учреждения Украины. Статистика атак в значительной степени соответствует географическому распределению сайтов, содержащих вредоносный JavaScript.


Когда пользователь заходит на зараженный сайт, вредоносный код передает информацию о нем на удаленный С&С-сервер. Далее логика на стороне сервера может определить, представляет ли посетитель сайта интерес, и при необходимости добавляет на страницу новый контент. В ESET наблюдали, как на скомпрометированном сайте появляется всплывающее окно с предложением загрузить обновление для Flash Player. В настоящее время связь вредоносной программы с удаленным сервером отсутствует. 

Нажав на кнопку «Install/Установить», пользователь инициирует загрузку исполняемого файла, который в свою очередь запускает в системе шифратор Win32/Filecoder.D. Далее файлы жертвы будут зашифрованы, и на экране появится требование выкупа в размере 0,05 биткоина (около 17 000 рублей). 

Заразив рабочую станцию в организации, шифратор может распространяться внутри корпоративной сети через протокол SMB. В отличие от своего предшественника Petya/NotPetya, Bad Rabbit не использует эксплойт EthernalBlue – вместо этого он сканирует сеть на предмет открытых сетевых ресурсов. На зараженной машине запускается инструмент Mimikatz для сбора учетных данных. Предусмотрен жестко закодированный список логинов и паролей. 

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru