



Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Check Point: Новый IoT-ботнет гораздо мощнее Mirai

Исследователи Check Point отметили появление новых ботнет-технологий, захватывающих устройства IoT гораздо большими темпами чем ботнет Mirai, нашумевший в 2016 году.

IoT-ботнеты представляют собой подключенные к интернету смарт-устройства, зараженные вредоносной программой, позволяющей злоумышленнику полностью их контролировать. Кибератаки с участием таких ботов являются одними из самых разрушительных для предприятий.

Check Point утверждает, что надвигается новая, гораздо более сложная вредоносная кампания, быстро распространяющаяся по всему миру. В этой ситуации, по мнению экспертов, очень важно, чтобы организации приняли соответствующие меры как можно скорее.

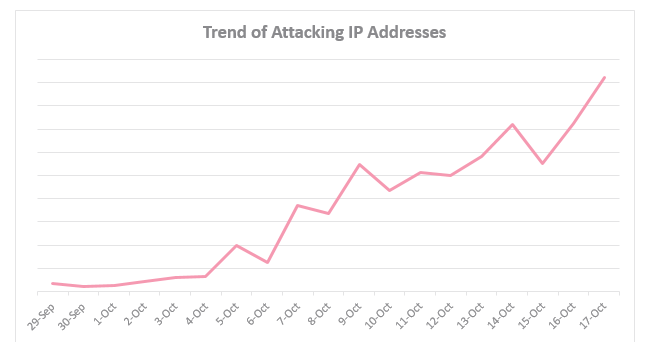
Первые признаки были обнаружены в последние несколько дней сентября с помощью системы предотвращения вторжений Check Point (IPS). Хакеры все чаще предпринимают попытки использовать комбинацию уязвимостей, обнаруженных в различных IoT-устройствах.

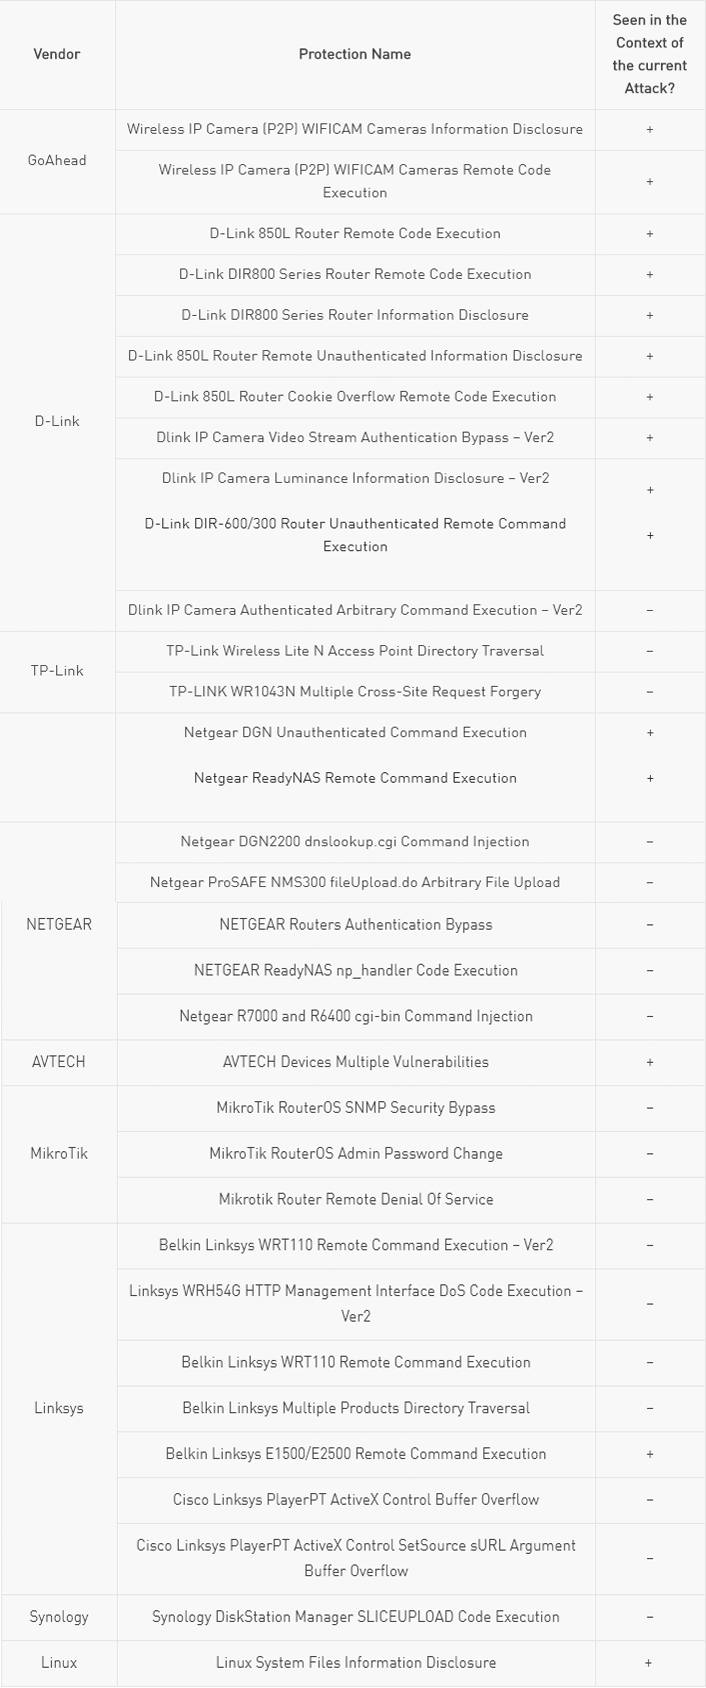
С каждым днем используемый вредонос начинает эксплуатировать все большее количество уязвимостей в беспроводных IP-камерах производителей GoAhead, D-Link, TP-Link, AVTECH, NETGEAR, MikroTik, Linksys и Synology. Вскоре исследователи пришли к выводу, что атака исходит от таких же IoT-устройств.

«На данный момент у нас есть основания считать, что более миллиона организаций во всем мире уже пострадали от нового ботнета. Наши исследования показывают, что скоро нас ждет сильный всплеск таких атак, кибер-ураган», - пишет Check Point.

Исследователи опубликовали таблицу, где перечислены устройства, связанные с этой атакой:

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru