



Trend Micro: Рынок вымогателей продолжает развиваться

Trend Micro: Рынок вымогателей продолжает развиваться

Trend Micro: Рынок вымогателей продолжает развиваться

Согласно исследованиям Trend Micro, в 2017 рынок программ-вымогателей показал рост в 2 502 процента. Экспертам удалось обнаружить более 6300 мест, где киберпреступники рекламировали подобные услуги, а также более 45 000 объявлений.

Исследуя дарквеб, специалисты пришли к выводу, что прибыль от продаж вымогателей выросла с $249 287,05 в 2016 году до $6 237 248,90 в 2017. Этот рост эксперты объясняют тем, что злоумышленники стали использовать биткойн в качестве выкупа, а Tor помогает им маскировать деятельность.

«Поскольку поток биткойн-транзакций почти не отслеживается, определить владельца учетной записи практически невозможно», - пишут специалисты.

Кроме того, в исследовании также утверждается, что лица, продающие программы-вымогатели зарабатывают до 100 000 долларов ежегодно. Согласно данным PayScale.com, эта сумма примерно на 69 000 долларов больше той, что зарабатывают разработчики легитимного программного обеспечения.

Ранее Trend Micro уже докладывала, что обнаружила в продаже WannaCry с пожизненной лицензией всего за 50 долларов.

Также отметился новый вариант вымогателя BTCWare, атакующий пользователей путем взлома плохо защищенных служб удаленного рабочего стола. Этот зловред добавляет к зашифрованным файлам расширение .[email]-id-id.payday и использует для шифрования алгоритм, благодаря которому файлы невозможно расшифровать. BTCWare также требует выкуп в биткойнах.

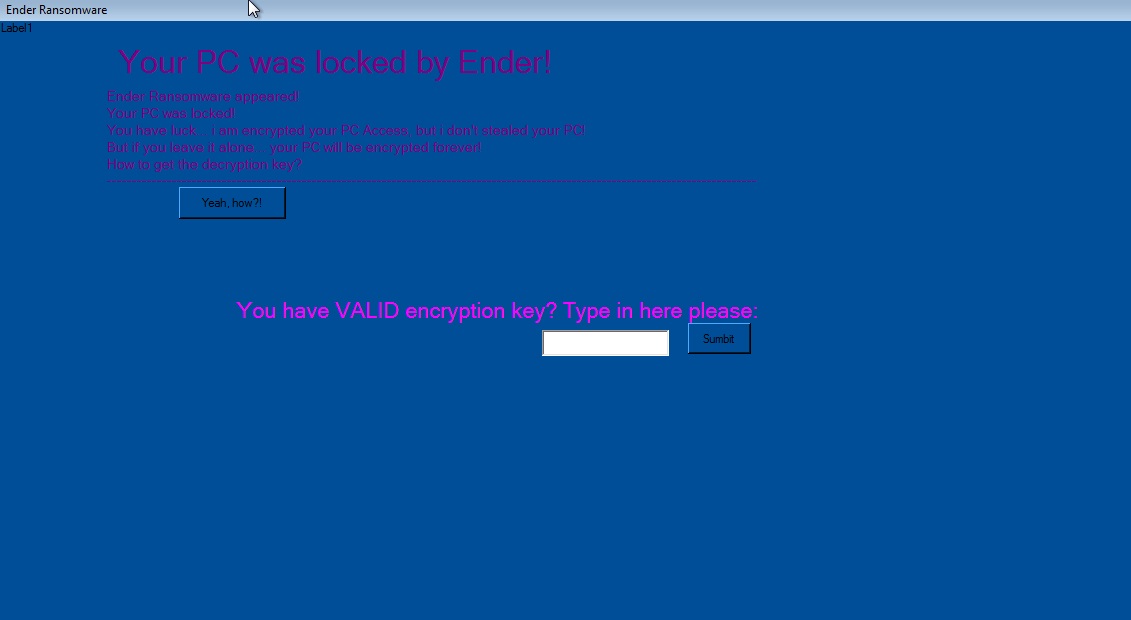
Далее специалисты описывают вымогатель Ender (детектируется как Ransom_ENDER.A) - это блокиратор, который все еще находится в стадии разработки. Он не шифрует файлы, а блокирует компьютер, требуя оплаты для разблокировки.

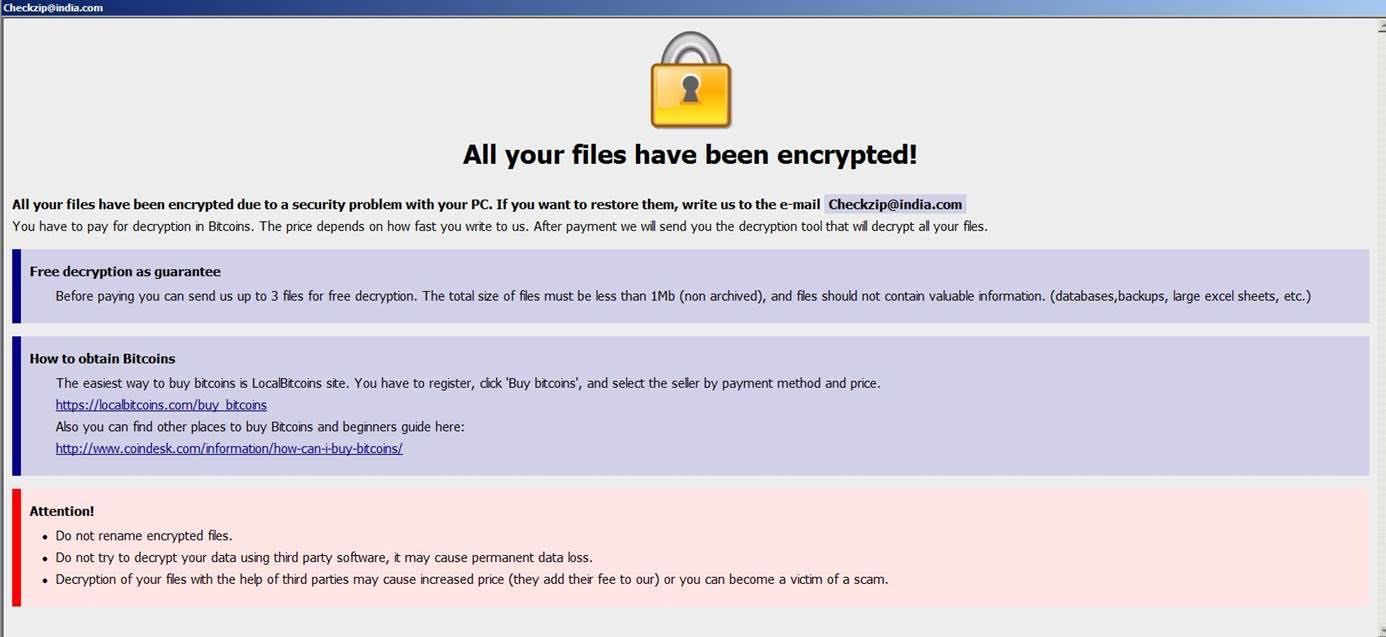
И напоследок, польский вымогатель Polsky (детектируется как Ransom_POLSKY.A) – шифрует файлы с использованием алгоритма AES-256, требует 100 долларов в качестве выкупа. Через четыре дня сумма выкупа увеличивается вдвое.

Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru