



Trend Micro: Рынок вымогателей продолжает развиваться

Trend Micro: Рынок вымогателей продолжает развиваться

Trend Micro: Рынок вымогателей продолжает развиваться

Согласно исследованиям Trend Micro, в 2017 рынок программ-вымогателей показал рост в 2 502 процента. Экспертам удалось обнаружить более 6300 мест, где киберпреступники рекламировали подобные услуги, а также более 45 000 объявлений.

Исследуя дарквеб, специалисты пришли к выводу, что прибыль от продаж вымогателей выросла с $249 287,05 в 2016 году до $6 237 248,90 в 2017. Этот рост эксперты объясняют тем, что злоумышленники стали использовать биткойн в качестве выкупа, а Tor помогает им маскировать деятельность.

«Поскольку поток биткойн-транзакций почти не отслеживается, определить владельца учетной записи практически невозможно», - пишут специалисты.

Кроме того, в исследовании также утверждается, что лица, продающие программы-вымогатели зарабатывают до 100 000 долларов ежегодно. Согласно данным PayScale.com, эта сумма примерно на 69 000 долларов больше той, что зарабатывают разработчики легитимного программного обеспечения.

Ранее Trend Micro уже докладывала, что обнаружила в продаже WannaCry с пожизненной лицензией всего за 50 долларов.

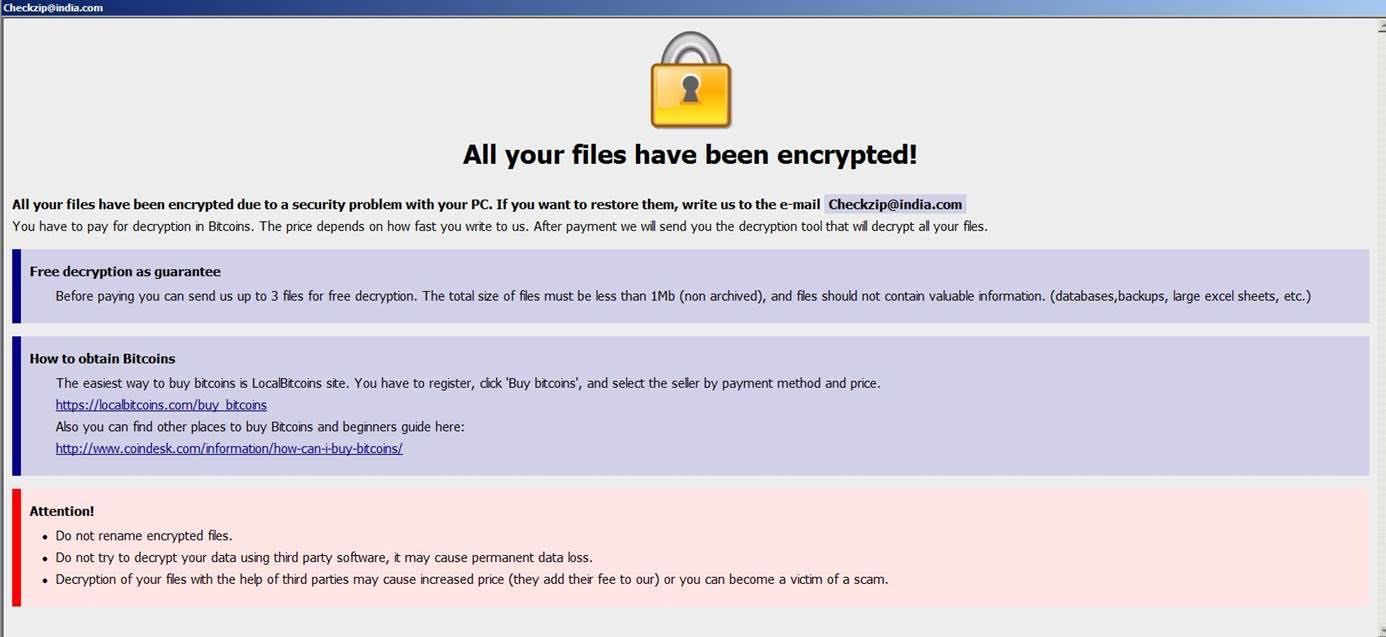
Также отметился новый вариант вымогателя BTCWare, атакующий пользователей путем взлома плохо защищенных служб удаленного рабочего стола. Этот зловред добавляет к зашифрованным файлам расширение .[email]-id-id.payday и использует для шифрования алгоритм, благодаря которому файлы невозможно расшифровать. BTCWare также требует выкуп в биткойнах.

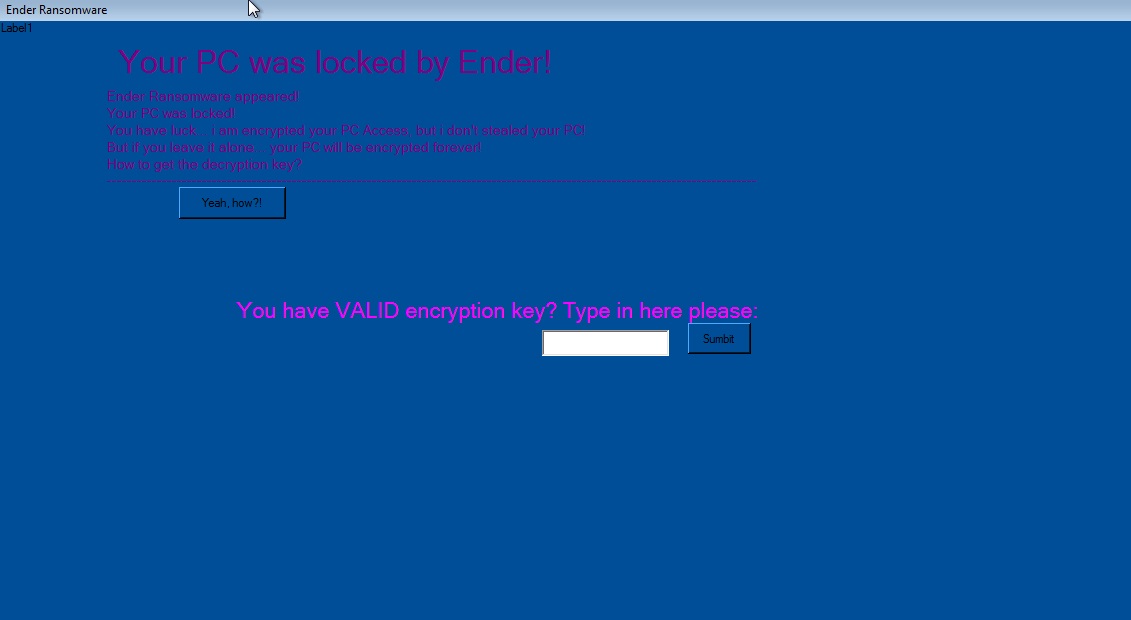
Далее специалисты описывают вымогатель Ender (детектируется как Ransom_ENDER.A) - это блокиратор, который все еще находится в стадии разработки. Он не шифрует файлы, а блокирует компьютер, требуя оплаты для разблокировки.

И напоследок, польский вымогатель Polsky (детектируется как Ransom_POLSKY.A) – шифрует файлы с использованием алгоритма AES-256, требует 100 долларов в качестве выкупа. Через четыре дня сумма выкупа увеличивается вдвое.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru