



Cisco: Атаки на организации становятся все более сложными

Cisco: Атаки на организации становятся все более сложными

Cisco: Атаки на организации становятся все более сложными

Исследователи Cisco Talos сообщают об атаках с использованием записей DNS TXT, целью которых является заражение организаций. В этих атаках примечательно использование скомпрометированных правительственных серверов США для размещения вредоносного кода, используемого на последующих этапах цепочки заражения вредоносными программами.

Фишинговые письма маскируются под отправленные Комиссией по ценным бумагам и биржам (SEC), чтобы убедить пользователя  открыть их. Отличительной особенностью этой вредоносной кампании является использование обфускации и сложного многоэтапного процесса заражения, что свидетельствует о том, что за ней стоят высококвалифицированные хакеры.

В самих письмах содержалось вредоносное вложение, которое при открытии инициировало сложный многоступенчатый процесс заражения вредоносной программой DNSMessenger. В качестве вложений выступали документы Microsoft Word. Вместо использования макросов или OLE-объектов, которые являются одними из наиболее распространенных способов использования документов Microsoft Word для выполнения кода, эти вложения используют Dynamic Data Exchange (DDE).

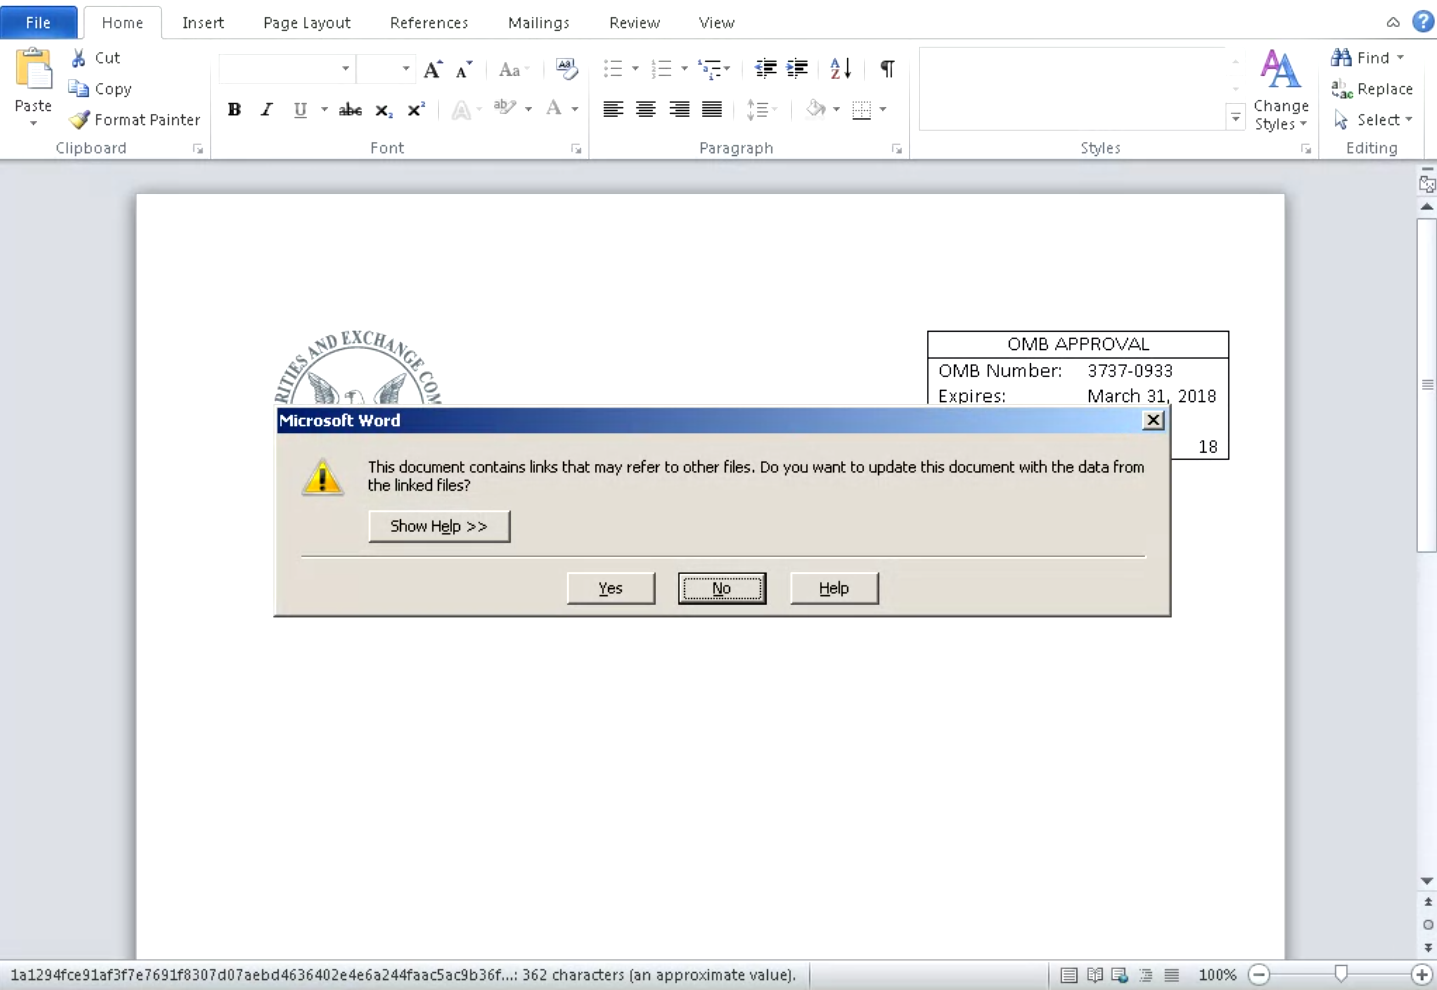
При открытии документ сообщит пользователю, что он содержит ссылки на внешние файлы и попросит разрешить или запретить вывод содержимого.

В случае, если пользователь разрешит вывод внешнего контента, вредоносный документ обращается к размещенному на сервере злоумышленника содержимому для извлечения кода, который требуется для заражения цели вредоносными программами.

Содержимое кода, получаемого с сервера, представляет собой код Powershell и включает в себя блоб, который кодируется как Base64, так и gzipped. Код извлекается, деобфусцируется, а затем выполняется Powershell.

Деобфусцированный код отвечает за начало последующих этапов процесса заражения. Интересный момент заключается в том, что этот код также определяет версию Powershell на зараженной системе, а также привилегии доступа пользователя, чтобы определить, как максимально эффективно закрепиться в системе.

«Своей сложностью эта атака отражает то, с какими трудностями сталкиваются организации. Атакующие часто используют несколько уровней обфускации, пытаясь сделать анализ сложнее, уклониться от обнаружения и тому подобнее. Использование DNS на поздних этапах таких атак становится все более и более обычным явлением», - утверждают эксперты.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru