



Представлен автоматизированный модуль профайлинга в составе DLP

Представлен автоматизированный модуль профайлинга в составе DLP

Представлен автоматизированный модуль профайлинга в составе DLP

3 октября в рамках серии практических конференций Road Show SearchInform 2017 компания «СёрчИнформ» представила первый в России автоматизированный модуль профайлинга в составе DLP-системы «Контур информационной безопасности СёрчИнформ».

Компания «СёрчИнформ» – российский разработчик средств защиты информации – ежегодно собирает специалистов по информационной безопасности, чтобы обсудить актуальные проблемы и рассказать о трендах в сфере ИБ. В этом году тема мероприятия: «Психология vs Технология: оцифровываем человеческий фактор».

В Москве конференцию посетили более 600 специалистов, 938 человек посмотрели онлайн-трансляцию Road Show. Серия конференций состоится еще в 16 городах России и СНГ.

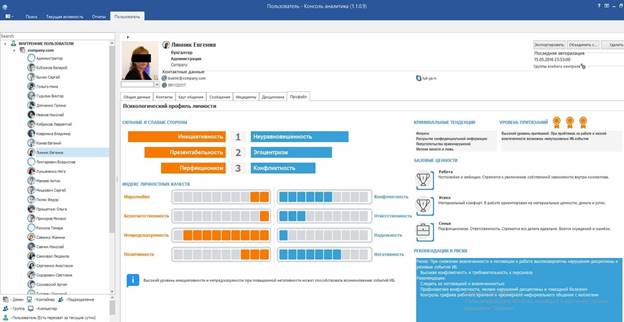
На мероприятии представители «СёрчИнформ» презентовали уникальную разработку – модуль профайлинга ProfileCenter. Он позволит ИБ-службам прогнозировать поведение сотрудников, оценивать и снижать риски, связанные с человеческим фактором, проводить расследования при отсутствии следов преступления.

«Мы развиваем продукт так, чтобы облегчить ежедневную работу специалистов служб ИБ. Модуль профайлинга позволит им предупреждать инциденты, держать под контролем риски и оперативно реагировать на подозрительные действия с корпоративной информацией. Мы прекрасно понимаем, что перед «человеческим фактором» пасуют порой даже самые продвинутые технические средства, и прогнозная оценка поведения человека способна существенно снизить подобные риски», – рассказал во время презентации модуля председатель совета директоров «СёрчИнформ» Лев Матвеев.


Скрин бета-версии ProfileCenter в «КИБ СёрчИнформ»

 Скрин бета-версии ProfileCenter в «КИБ СёрчИнформ»


На конференции также обсуждалась практика применения классического профайлинга, были разобраны нестандартные кейсы, показаны примеры проведения расследований на виртуальной машине. Коммерческую версию модуля ProfileCenter «СёрчИнформ» представит на тест всем желающим в начале 2018 года.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru