



Кампания KnockKnock атакует корпоративные email-аккаунты Office 365

Кампания KnockKnock атакует корпоративные email-аккаунты Office 365

Кампания KnockKnock атакует корпоративные email-аккаунты Office 365

Исследователи рассказали об атаке на почтовые учетные записи Office 365 Exchange Online, получившей имя KnockKnock. Целью злоумышленников являются организации в области производства, финансовых услуг, здравоохранения, потребительских товаров и государственный сектор США. В основном пострадали корпоративные email-аккаунты, которым не хватало настроенных политик безопасности.

Вредоносная кампания, о которой идет речь, основана на уникальной стратегии атаки на административные учетные записи, обычно используемые для интеграции корпоративных почтовых систем с программным обеспечением для автоматизации сбыта и продаж. Уникальность таких учетных записей в том, что они не привязаны к конкретному человеку, и требуют автоматического использования, как следствие, отличаются отсутствием защиты политиками безопасности, такими, например, как многофакторная аутентификация (MFA).

После получения доступа к корпоративной учетной записи Office 365 KnockKnock извлекает любые данные, находящиеся в папке «Входящие», создает новое правило и инициирует фишинг-атаку с целью распространения заражения в рамках одного предприятия.

Основная часть активности кампании KnockKnock пришлась на летние месяцы, примечательно, что вместо большого охвата множества целей киберпреступники сфокусировались на таргетированных, точечных атаках. Каждая атака пыталась получить контроль лишь над пятью адресами электронной почты.

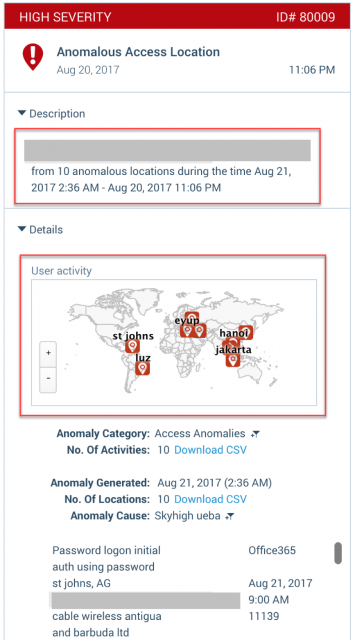
Экспертам из Skyhigh удалось обнаружить эта атаки благодаря поведенческим алгоритмам, проанализированным их системами машинного обучения. В этом анализе была отражена следующая схема атак:

  • Хакеры использовали 63 сети и 83 IP-адреса для проведения своих атак.
  • Примерно 90 процентов попыток входа в систему поступали из Китая. Остальные были зафиксированы из России, Бразилии, США, Аргентины и еще 11 стран.
  • Атаковали отделы, связанные с инфраструктурой и IoT на крупных предприятиях, в таких отраслях, как производство, финансовые услуги, здравоохранение, потребительские товары, а также государственный сектор США.
  • Почти все пострадавшие учетные записи не принадлежали конкретному лицу, а были автоматизированы.
Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru