



У компании Vevo похитили и опубликовали более 3 Тб данных

У компании Vevo похитили и опубликовали более 3 Тб данных

У компании Vevo похитили и опубликовали более 3 Тб данных

Хакерская группа OurMine скомпрометировала компанию Vevo, совместное предприятие крупнейших звукозаписывающих корпораций Sony Music Entertainment, Universal Music Group и Warner Music Group, а также Alphabet Inc.

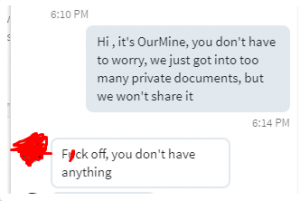
Интересно, что группировка, которая обычно не заходит дальше простого дефейса сайтов и аккаунтов в социальных сетях, на этот раз опубликовала в открытом доступе огромный дамп (3,12 Тб) похищенных данных, пишет xakep.ru. Более того, OurMine заявляют, что публикация информации стала ответом на грубость, которую проявил представитель Vevo, общаясь с хакерами в LinkedIn. В доказательство был предоставлен скриншот, который можно видеть ниже.


Ссылки на украденные данные OurMine разметили на своем сайте. Они оставались активными несколько часов, однако после этого сообщение хакеров изменилось: OurMine сообщили, что файлы были удалены по просьбе представителей компании. Очевидно, на этот раз просьба была вежливой.

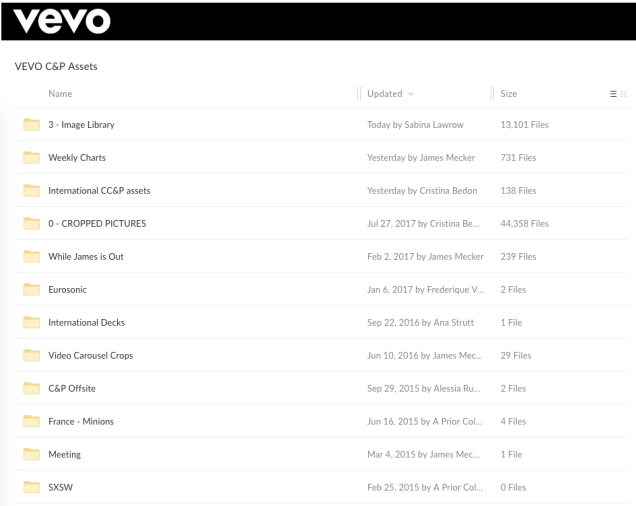
Разумеется, за несколько часов доступ к похищенным данным успели получить многие. Так, журналисты Gizmodo пишут, что дамп содержал видео, различную внутреннюю документацию, промо-материалы (музыкальные чарты, контент для публикации в социальных медиа и так далее), информацию о сотрудниках Vevo, а также данные о некоторых артистах и менеджменте звукозаписывающих компаний.


Руководство Vevo уже признало факт взлома. В ответ на запрос журналистов Bleeping Computer представители сервиса заявили, что компрометация ресурса и утечка данных стали результатом фишинговой атаки на одного из сотрудников, осуществленной через LinkedIn. От каких-либо других комментариев представители сервиса воздержались, сообщив, что ведется расследование случившегося.

Неизвестно, требовали ли OurMine выкуп за похищенные данные, а если да, то был ли он выплачен. Вероятно, быстрое исчезновение украденных файлов из открытого доступа объясняется именно тем, что компания пошла на сделку со злоумышленниками.

Хак-группа OurMine известна тем, что регулярно взламывает аккаунты разных известных личностей и крупных компаний. При этом злоумышленники заявляют, что они white-хакеры, которые лишь привлекают внимание общественности к проблемам безопасности. Произошедшее с Vevo серьезно отличается от обычного «почерка» группы.

В списках пострадавших от рук OurMine числятся: Марк Цукерберг(глава Facebook, взломаны Pinterest и Twitter), Дик Костоло (бывший глава Twitter, взломаны Pinterest и Twitter), Сундар Пичаи (глава Google, взломан аккаунт Quora и сообщения хакеров дублировались в Twitter), Эв Уильямс (сооснователь Twitter, Blogger и Medium, взломан Twitter), Дениэль Эк (руководитель Spotify, взломан Twitter) и Брендан Айриб (глава Oculus Rift, взломан Twitter), а также ютюбер Pewdiepie, голливудскй актер Ченинг Татум и многие другие. В августе 2017 года, группировка взломала аккаунты HBO в социальных сетях, а также скомпрометировала аккаунты PlayStation в Twitter и Facebook. В начале сентября 2017 года группа успешно атаковала Wikileaks с помощью техники DNS poisoning.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru