Хакерская группа OurMine скомпрометировала компанию Vevo, совместное предприятие крупнейших звукозаписывающих корпораций Sony Music Entertainment, Universal Music Group и Warner Music Group, а также Alphabet Inc.
Интересно, что группировка, которая обычно не заходит дальше простого дефейса сайтов и аккаунтов в социальных сетях, на этот раз опубликовала в открытом доступе огромный дамп (3,12 Тб) похищенных данных, пишет xakep.ru. Более того, OurMine заявляют, что публикация информации стала ответом на грубость, которую проявил представитель Vevo, общаясь с хакерами в LinkedIn. В доказательство был предоставлен скриншот, который можно видеть ниже.
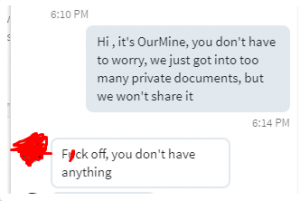
Ссылки на украденные данные OurMine разметили на своем сайте. Они оставались активными несколько часов, однако после этого сообщение хакеров изменилось: OurMine сообщили, что файлы были удалены по просьбе представителей компании. Очевидно, на этот раз просьба была вежливой.
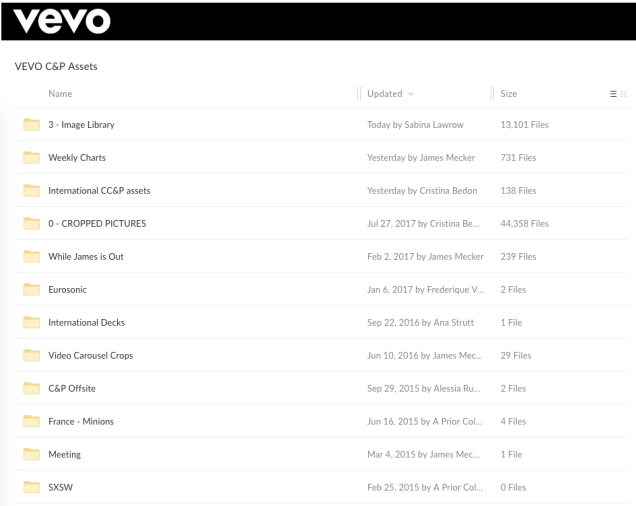
Разумеется, за несколько часов доступ к похищенным данным успели получить многие. Так, журналисты Gizmodo пишут, что дамп содержал видео, различную внутреннюю документацию, промо-материалы (музыкальные чарты, контент для публикации в социальных медиа и так далее), информацию о сотрудниках Vevo, а также данные о некоторых артистах и менеджменте звукозаписывающих компаний.
Руководство Vevo уже признало факт взлома. В ответ на запрос журналистов Bleeping Computer представители сервиса заявили, что компрометация ресурса и утечка данных стали результатом фишинговой атаки на одного из сотрудников, осуществленной через LinkedIn. От каких-либо других комментариев представители сервиса воздержались, сообщив, что ведется расследование случившегося.
Неизвестно, требовали ли OurMine выкуп за похищенные данные, а если да, то был ли он выплачен. Вероятно, быстрое исчезновение украденных файлов из открытого доступа объясняется именно тем, что компания пошла на сделку со злоумышленниками.
Хак-группа OurMine известна тем, что регулярно взламывает аккаунты разных известных личностей и крупных компаний. При этом злоумышленники заявляют, что они white-хакеры, которые лишь привлекают внимание общественности к проблемам безопасности. Произошедшее с Vevo серьезно отличается от обычного «почерка» группы.
В списках пострадавших от рук OurMine числятся: Марк Цукерберг(глава Facebook, взломаны Pinterest и Twitter), Дик Костоло (бывший глава Twitter, взломаны Pinterest и Twitter), Сундар Пичаи (глава Google, взломан аккаунт Quora и сообщения хакеров дублировались в Twitter), Эв Уильямс (сооснователь Twitter, Blogger и Medium, взломан Twitter), Дениэль Эк (руководитель Spotify, взломан Twitter) и Брендан Айриб (глава Oculus Rift, взломан Twitter), а также ютюбер Pewdiepie, голливудскй актер Ченинг Татум и многие другие. В августе 2017 года, группировка взломала аккаунты HBO в социальных сетях, а также скомпрометировала аккаунты PlayStation в Twitter и Facebook. В начале сентября 2017 года группа успешно атаковала Wikileaks с помощью техники DNS poisoning.











