



Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

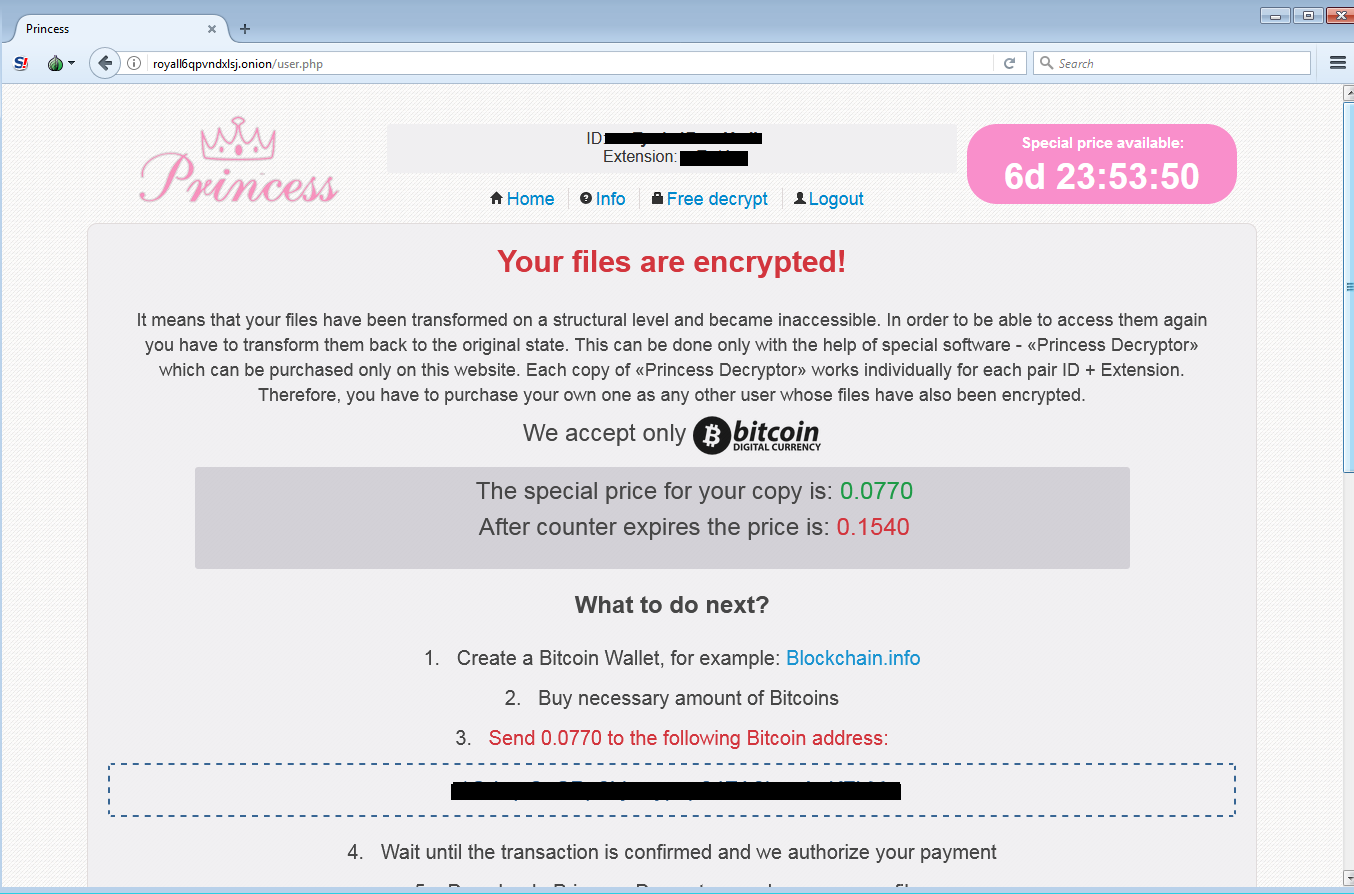
По словам экспертов Malwarebytes, вымогатель PrincessLocker продолжает атаковать компьютеры, требуя в качестве выкупа 0.0770 биткойнов (что по нынешнему курсу равно $350). В случае, если жертва в течение определенного периода времени не заплатит выкуп, он удваивается.

Хорошие новости заключаются в том, что сумма, требуемая злоумышленниками, резко снизилась, раньше она составляла 3 биткойна, что равно 13 000 долларов по нынешнему курсу.

Способом распространения PrincessLocker злоумышленники выбрали набор эксплойтов RIG, размещенный на сайтах. Все, что нужно сделать киберпреступникам – заманить пользователей на один из таких сайтов, затем браузер жертвы будет атакован. Если экслойтам удается пробить браузер или плагины пользователя, на компьютер устанавливается PrincessLocker.

«Экслойты на сайтах - довольно распространенная тактика в наши дни. В этом нет ничего нового» - говорит аналитик Malwarebytes, Жером Сегура (Jérôme Segura).

PrincessLocker представляет собой лишь один из множества вымогатеелй, расрпостраняемых таким образом. Например, проект ID Ransomware, поддерживаемый Майклом Гиллеспи (Michael Gillespie), в настоящее время насчитывает 473 уникальных типа выкупа.

Над данный момент экспертам неизвестно, насколько распространен PrincessLocker, масштабы его распространения еще только предстоит выяснить.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru