



Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

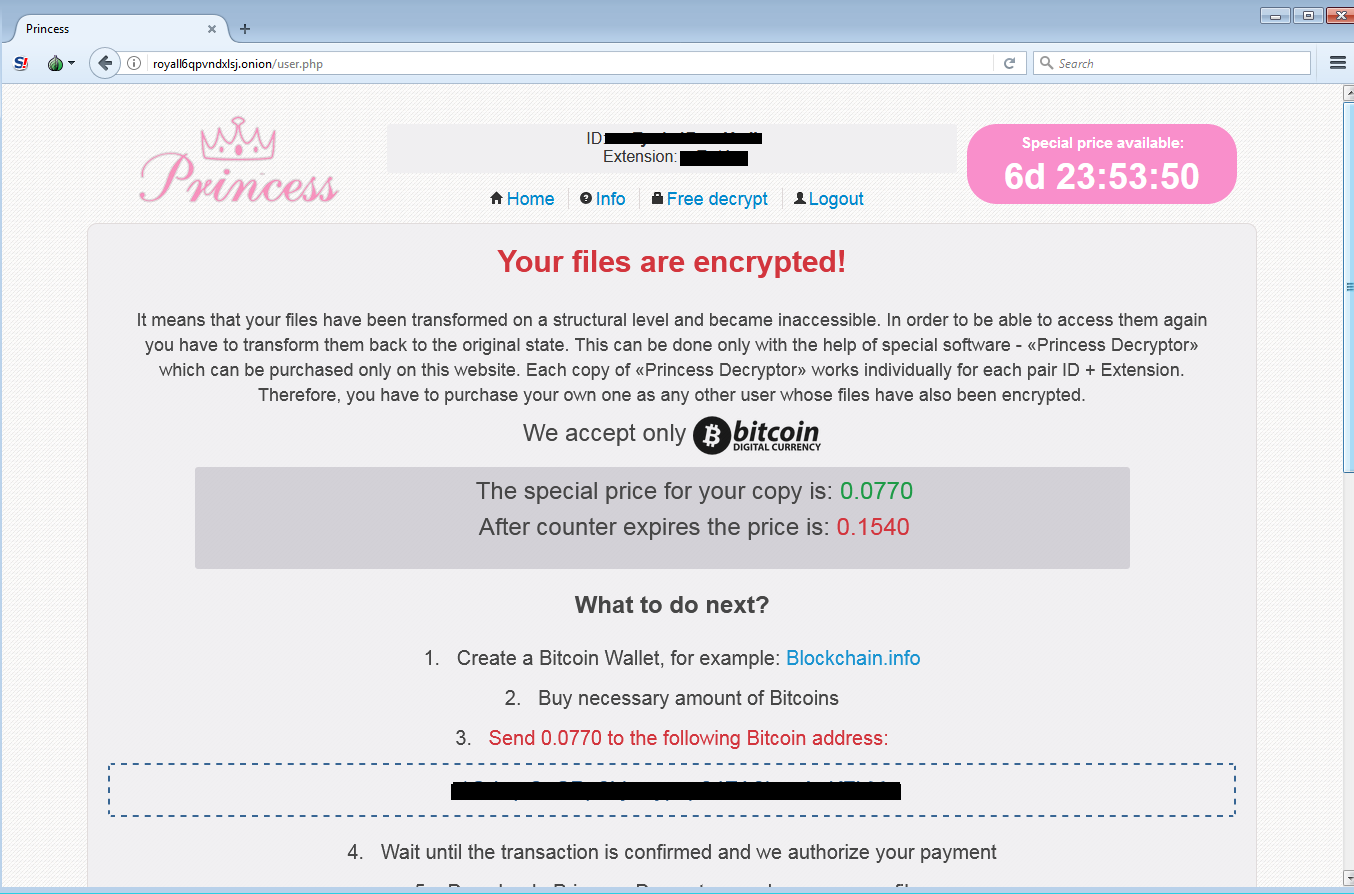
По словам экспертов Malwarebytes, вымогатель PrincessLocker продолжает атаковать компьютеры, требуя в качестве выкупа 0.0770 биткойнов (что по нынешнему курсу равно $350). В случае, если жертва в течение определенного периода времени не заплатит выкуп, он удваивается.

Хорошие новости заключаются в том, что сумма, требуемая злоумышленниками, резко снизилась, раньше она составляла 3 биткойна, что равно 13 000 долларов по нынешнему курсу.

Способом распространения PrincessLocker злоумышленники выбрали набор эксплойтов RIG, размещенный на сайтах. Все, что нужно сделать киберпреступникам – заманить пользователей на один из таких сайтов, затем браузер жертвы будет атакован. Если экслойтам удается пробить браузер или плагины пользователя, на компьютер устанавливается PrincessLocker.

«Экслойты на сайтах - довольно распространенная тактика в наши дни. В этом нет ничего нового» - говорит аналитик Malwarebytes, Жером Сегура (Jérôme Segura).

PrincessLocker представляет собой лишь один из множества вымогатеелй, расрпостраняемых таким образом. Например, проект ID Ransomware, поддерживаемый Майклом Гиллеспи (Michael Gillespie), в настоящее время насчитывает 473 уникальных типа выкупа.

Над данный момент экспертам неизвестно, насколько распространен PrincessLocker, масштабы его распространения еще только предстоит выяснить.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru