



Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

Вымогатель PrincessLocker снизил сумму выкупа, но может удвоить ее

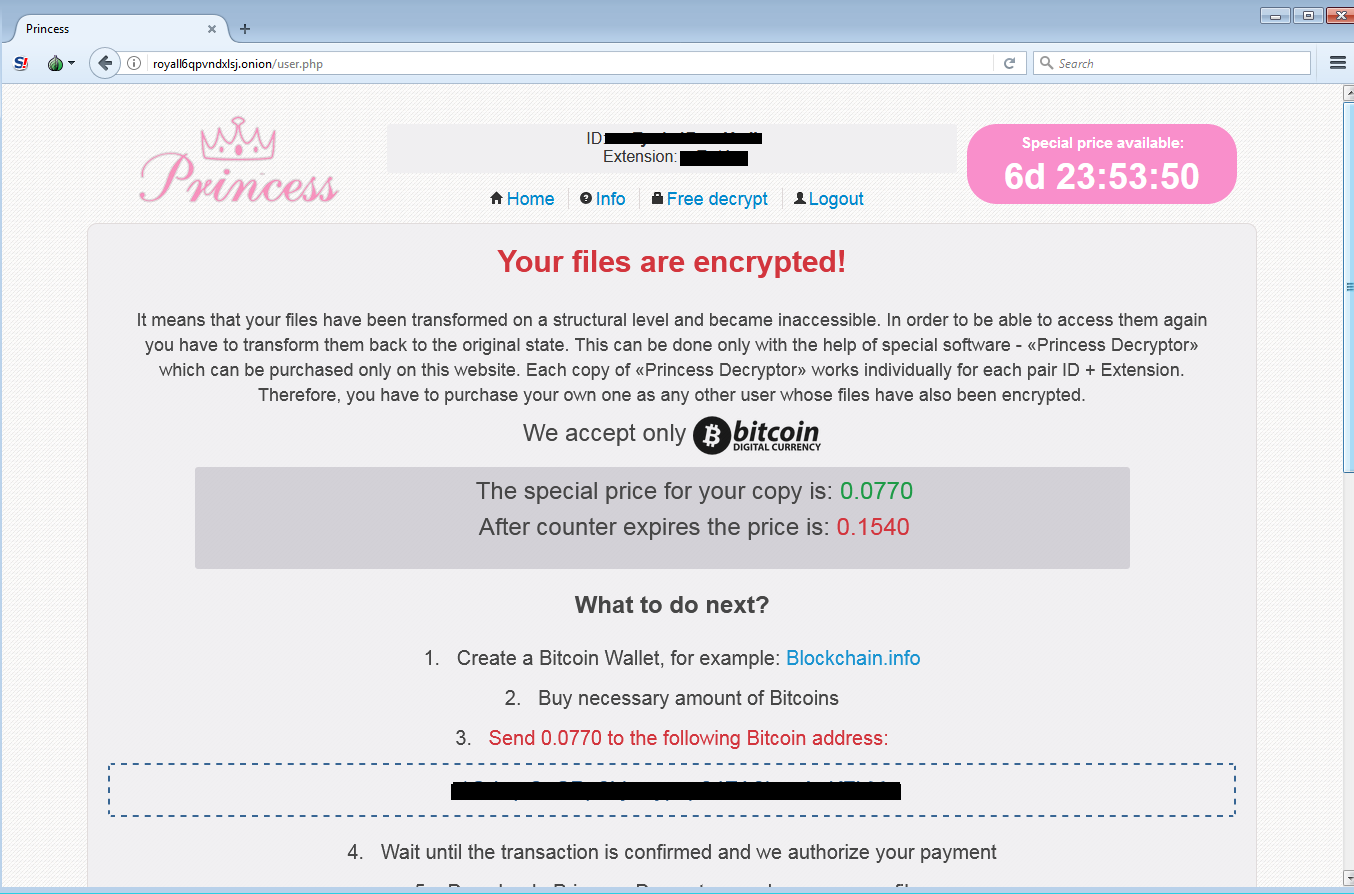
По словам экспертов Malwarebytes, вымогатель PrincessLocker продолжает атаковать компьютеры, требуя в качестве выкупа 0.0770 биткойнов (что по нынешнему курсу равно $350). В случае, если жертва в течение определенного периода времени не заплатит выкуп, он удваивается.

Хорошие новости заключаются в том, что сумма, требуемая злоумышленниками, резко снизилась, раньше она составляла 3 биткойна, что равно 13 000 долларов по нынешнему курсу.

Способом распространения PrincessLocker злоумышленники выбрали набор эксплойтов RIG, размещенный на сайтах. Все, что нужно сделать киберпреступникам – заманить пользователей на один из таких сайтов, затем браузер жертвы будет атакован. Если экслойтам удается пробить браузер или плагины пользователя, на компьютер устанавливается PrincessLocker.

«Экслойты на сайтах - довольно распространенная тактика в наши дни. В этом нет ничего нового» - говорит аналитик Malwarebytes, Жером Сегура (Jérôme Segura).

PrincessLocker представляет собой лишь один из множества вымогатеелй, расрпостраняемых таким образом. Например, проект ID Ransomware, поддерживаемый Майклом Гиллеспи (Michael Gillespie), в настоящее время насчитывает 473 уникальных типа выкупа.

Над данный момент экспертам неизвестно, насколько распространен PrincessLocker, масштабы его распространения еще только предстоит выяснить.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru