



MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

MongoDB атаковали хакеры-вымогатели, насчитывается 26 000 новых жертв

Атаки вымогателя на базы данных MongoDB на прошлой неделе достигли пика, когда злоумышленникам удалось захватить более 26 000 серверов. Эти атаки, обнаруженные исследователями Диланом Кацем (Dylan Katz) и Виктором Геверсом (Victor Gevers), являются продолжением так называемого Апокалипсиса MongoDB, который начался в конце декабря 2016 года и продолжался в первые месяцы 2017 года.

В процессе этих атак киберпреступные группы сканировали сеть в поиске баз данных MongoDB, открытых для внешних подключений. Затем они уничтожили их содержимое и заменили его требованием выкупа.

Большинство из этих открытых баз данных принадлежали тестовым системам, но некоторые из них содержали данные о производстве. Также интересен тот факт, что некоторые компании выплачивали выкуп, а позже узнавали, что были обмануты, а у нападавших никогда не было их данных.

По словам экспертов, отслеживающих атаки и записывающих свои данные в таблицу Google Docs, в общей сложности хакеры разрушили более 45 000 баз данных, эта цифра может быть даже больше. Помимо MongoDB атаке подверглись также такие серверные технологии, как ElasticSearch, Hadoop, CouchDB, Cassandra и MySQL.

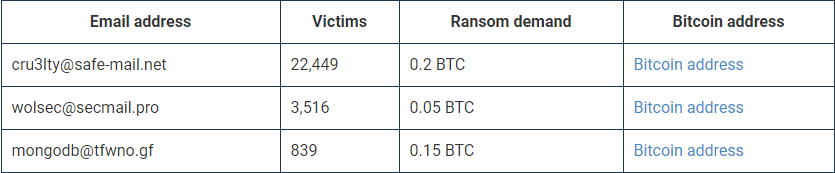
Три отдельные группы хакеров, принимающих участие в атаках, можно дифференцировать по адресам электронной почты, который они использовали в примечаниях о выкупе. На изображении ниже приведены данные по количеству жертв и сумме выкупа по каждой группе киберпреступников:

Эксперты также призывают обеспечить безопасность своих баз данных, так как наблюдались случаи, когда пользователи восстанавливали свои базы из бэкапов, но были успешно атакованы повторно.

«Нам потребуется выяснить подробности, чтобы получить полную картину. Что именно было не так с этими базами данных – неверные настройки безопасности, устаревшая версия или уязвимость» - говорит Геверс.

Геверс также уточнил, что ему потребуется пригласить некоторых внешних экспертов, чтобы они помогли ему проанализировать эти масштабные атаки.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru