



Новый вымогатель israbye шифрует файлы без возможности восстановления

Новый вымогатель israbye шифрует файлы без возможности восстановления

Новый вымогатель israbye шифрует файлы без возможности восстановления

Израильские исследователи из компании Intezer обнаружили вредоносную программу «israbye», уничтожающую данные. Атакуя ничего не подозревающих пользователей, зловред также распространяет антиизраильский контент и обладает возможностями вымогателя.

Попав на компьютер пользователя, israbye предоставляет пользователям возможность оплатить выкуп, чтобы вернуть свои файлы. Примечательно, что вредонос заражает системы таким образом, что данные не могут быть восстановлены.

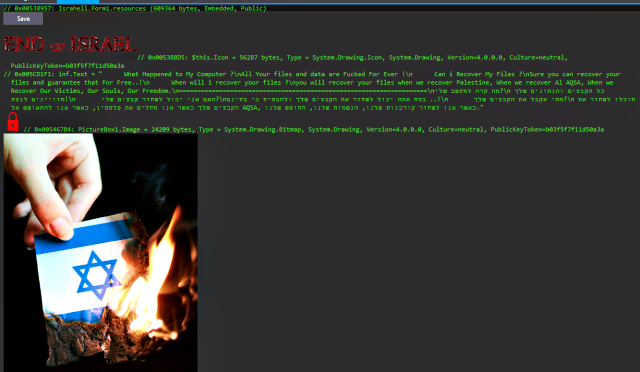
В частности, зловред заменяет содержимое файла сообщениями на ломанном английском и иврите. Эксперты отмечают, что этот процесс не является шифрованием файлов, а просто их содержимое изменяется так, что восстановить их уже не получится.

Сообщение от злоумышленников гласит следующее: 

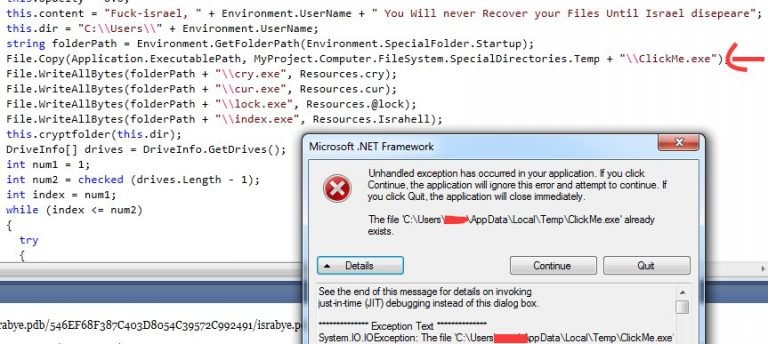
«К черту Израиль, [имя жертвы]. Вы не восстановите свои файлы, пока Израиль не исчезнет (в этом слове в английском варианте присутствует грамматическая ошибка)» (англ. Fuck Israel, (username of the victim) You will never recover your files until Israel disepeare).

Сообщение на иврите сформулировано несколько иначе:

«Вы сможете получить свои файлы обратно тогда, когда мы сможем получить обратно наши души, нашу свободу. Когда мы исцелим Палестину и восстановим Эль-Аксу».

Эксперт Лаборатории Касперского отметил, что при заражении вредонос изменяет рабочий стол целевого устройства, а также некоторые файлы, присутствующие в каталоге «Загрузки». Также исследователь обнаружил, что введя пустую команду «ClickMe.exe» можно завершить процесс вредоносной программы.

Кроме того, исследователи отметили, что вредонос появился около двух недель назад. Примерно в то же время, когда израильские военные и палестинские верующие бойкотировали мечеть аль-Акса, чтобы выразить протест против решения израильского правительства установить металлодетекторы на этом участке.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru