



Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

Новый вариант вымогателя Cerber крадет Биткойн-кошельки и пароли

У пользователей теперь должны появиться дополнительные опасения по поводу вымогателей. Новый вариант вредоносной программы Cerber был доработан таким образом, что он крадет кошельки и пароли Биткойн, после чего шифрует файлы и требует выкуп.

Новая модификация шифровальщика ищет файлы трех приложений Биткойн-кошельков: Bitcoin Core, Electrum и Multibit wallets. При обнаружении этих файлов вымогатель отправляет их на командный сервер злоумышленников, затем удаляет их с компьютера жертвы.

Также Cerber пытается украсть сохраненные пароли в Internet Explorer, Google Chrome и Mozilla Firefox.

Исследователи Trend Micro отметили, что получение кошельков не означает, что биткойны, находящиеся в них будут украдены, так как злоумышленник все равно должен знать пароль для доступа к ним. Тем не менее, хакеры могут найти способ угадать пароль, или также украсть его с компьютера пользователя.

Cerber в свое время принес немалую прибыль киберпреступникам, однако им, судя по всему, этого недостаточно.

«Эта новая функция доказывает, что злоумышленники пытаются использовать новые способы монетизации. Мы считаем, что кража биткойнов будет представлять собой ценный источник потенциальных доходов» - говорят эксперты.

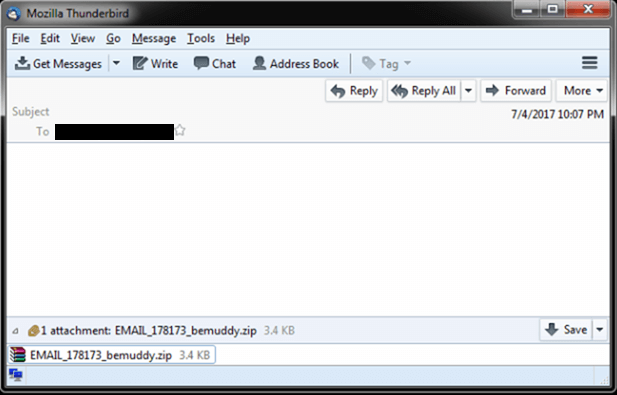
К слову стоит упомянуть, что метод заражения не изменился - Cerber по-прежнему доставляется по электронной почте, загружается троянцем Nemucod.

Не открывать вложения в письмах, приходящих от непроверенных источников - хороший способ снизить риск заражения этой и другими вредоносными программами.

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru