



В инструменте McAfee использовался HTTP для отображения элементов экрана

В инструменте McAfee использовался HTTP для отображения элементов экрана

В инструменте McAfee использовался HTTP для отображения элементов экрана

McAfee устранила недостаток своего бесплатного онлайн-инструмента Security Scan Plus. Оказалось, что сканер извлекал информацию через HTTP, то есть в виде обычного текста.

Из-за этого недостатка существует потенциальный риск атаки «человек посередине», однако он присутствует не в самом процессе сканирования, а в отображении рекламных объявлений и элементах пользовательского интерфейса.

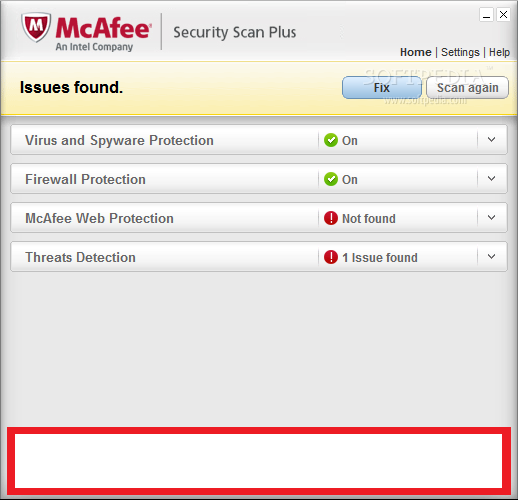
В сообщении SecuriTeam отмечается, что «инструмент извлекает информацию о рекламных объявлениях и пользовательском интерфейсе из разных доменов mcafee.com и отображает их пользователю, как правило, в главном окне приложения».

Поскольку эти элементы не используют HTTPS, они могут быть попросту изменены злоумышленником, который затем может использовать библиотеку, вызываемую для отображения содержимого HTML - MCBRWSR2.DLL.

Эта библиотека предоставляет API JavaScript LaunchApplication(), это означает, что злоумышленник может выполнять любую команду. Небезопасные элементы могут быть также перенесены на экран процесса онлайн-сканирования, таким образом, пользователь может ничего не заметить.

На изображении ниже красным цветом отмечен элемент экрана, который может подвергнуться атаке, что продемонстрировала SecuriTeam.

Если говорить о возможной атаке «человек посередине», довольно легко получится запустить команды с привилегиями зарегистрированного пользователя (который на домашнем компьютере, вероятно, является администратором).

Для осуществления полноценной атаки требуется всего лишь 38 строк кода. McAfee подтвердила эту проблему и в июле устранила ее.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru