



Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Исследователи обнаружили, что уязвимость в вымогателе WannaCry не позволила вредоносному приложению генерировать отдельные кошельки Bitcoin для каждой жертвы для сбора платежей.

Несмотря на то, что процедура шифрования этого вымогателя все еще не взломана, эксперты утверждают, что им уже удалось обнаружить ошибки во вредоносном коде.

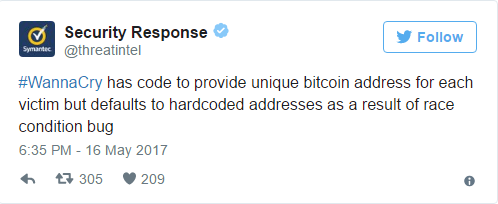
В недавнем твите Symantec Security Response говорится о том, что баг не позволял вредоносу использовать уникальный биткойн-адрес для каждой жертвы. Проблема привела к тому, что вымогатель использовал только три кошелька для сбора средств, что не позволяет его операторам отслеживать выплаты конкретным жертвам.

Исследователи настоятельно рекомендуют не оплачивать выкуп злоумышленникам, так как это не гарантирует возможность восстановления файлов. В случае с WannaCry, маловероятно, что жертвы получат свои файлы после оплаты.

Согласно недавнему сообщению от Symantec, авторы WannaCry выпустили версию, в которой ошибка адресов исправлена, однако большинство образцов все еще содержат ее. По мнению экспертов, получение прибыли является приоритетом для киберпреступников, стоящих за WannaCry, устранение обнаруженной ошибки косвенно подтверждает этот факт.

Некоторые файлы можно восстановить

Хорошей новостью является тот факт, что некоторые файлы можно восстановить, особенно в старых версиях Windows XP. Вымогатель перезаписывает файлы, хранящиеся на Рабочем столе, в Моих документах и на любых съемных дисках, затем удаляет их.

Файлы, находящиеся в других местах, вредоносная программа перемещает во временную папку, а затем обычно удаляет их, не перезаписывая.

«Это значит, что файлы могут быть восстановлены, но коэффициент восстановления может отличаться от системы к системе, потому что удаленный файл может быть перезаписан другими операциями с дисками» - говорит Symantec.

На Айдентити Конф 2026 обсудят, как защищать людей и цифровых агентов

7 октября в московском Кибердоме пройдёт Айдентити Конф 2026 — ежегодная конференция о защите учётных данных и управлении доступом. В этом году организаторы предлагают смотреть шире привычной связки «логин — пароль»: теперь идентичность нужна не только сотрудникам и сервисам, но и автономным ИИ-агентам.

В программе: PAM, IdM/IGA, MFA, регуляторные требования и новые модели доступа.

Отдельный блок посвятят ИИ-агентам как самостоятельным субъектам корпоративной инфраструктуры. Эксперты обсудят, как их аутентифицировать, кому поручать управление жизненным циклом и кто будет отвечать, если цифровой помощник внезапно решит проявить слишком много инициативы.

Не обойдётся без перезагрузки классических подходов. Участники поговорят об управлении привилегиями в DevOps и облаках, сокращении постоянных прав, защите неодушевлённых айдентити и переходе от статических ролей к более гибким моделям.

MFA тоже попадёт под разбор: злоумышленники давно научились обходить привычные сценарии, поэтому одного кода из СМС для спокойной жизни уже маловато.

Свои кейсы представят руководители и специалисты Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, ГК «Элемент», Сбера, ЕВРАЗа, Яндекса и других российских компаний. Организаторы также планируют представить исследование Identity Security 2026 о зрелости рынка, востребованных классах решений и барьерах развития.

Конференция проводится с 2024 года при поддержке российского ИБ-разработчика «Индид». Среди партнёров заявлены BI.ZONE, «Солар», «Аладдин», Группа Астра, Yandex Cloud, BioSmart и другие компании.

Предварительная регистрация открыта на сайте Айдентити Конф 2026. Для представителей компаний-заказчиков участие бесплатное.

RSS: Новости на портале Anti-Malware.ru