



Число мобильных вирусов выросло в три раза за последние два года

Число мобильных вирусов выросло в три раза за последние два года

Число мобильных вирусов выросло в три раза за последние два года

«Лаборатория Касперского» зафиксировала значительный рост числа мобильных зловредов – по итогам 2016 года вредоносных установочных пакетов для смартфонов и планшетов стало почти в три раза больше, чем в 2015-м.

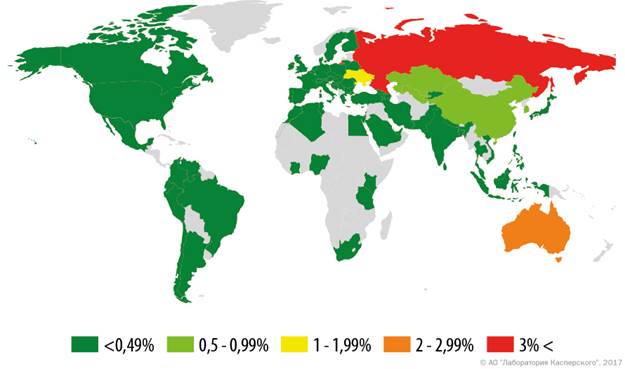
Больше всего – в 8,5 раз – выросло количество мобильных вымогателей, что коррелируется с общей тенденцией увеличения числа этих вредоносных программ. Кроме того, более чем в полтора раза увеличилось количество мобильных банковских троянцев, и российские пользователи оказались наиболее подвержены этой угрозе. 


География мобильных банковских угроз (количество атакованных пользователей, 2016)


Мобильные зловреды быстро эволюционируют и активно учатся обходить новые механизмы защиты, встроенные в операционные системы, в частности в Android. На протяжении всего 2016 года эксперты «Лаборатории Касперского» наблюдали, как вредоносные приложения получали привилегированные права и возможности управления настройками системы, перекрывая своим окном различные сообщения и предупреждения от Android. Именно так, например, вели себя крайне активные банковские троянцы Asacub и Gugi, атаковавшие преимущественно пользователей в России.

Наибольшее же распространение в 2016 году получили рекламные мобильные троянцы, стремящиеся получить права суперпользователя с целью тотального контроля над устройством. В основном эти программы агрессивно демонстрируют рекламу на зараженном смартфоне или планшете, и иногда их «старания» приводят к тому, что пользоваться устройством становится крайне затруднительно. Однако ряд рекламных троянцев может также устанавливать вредоносное ПО, что создает дополнительные риски для пользователя. При этом рекламный зловред устанавливает свои модули в системные папки, поэтому удалить его с устройства не так просто – в некоторых случаях не помогает даже возвращение к заводским настройкам.

«Злоумышленники пользуются тем, что большинство мобильных устройств до сих пор нерегулярно получают обновления операционной системы. Это приводит к тому, что смартфоны и планшеты оказываются уязвимы к старым, хорошо известным и легко доступным эксплойтам, которыми и пользуются зловреды, – поясняет Роман Унучек, антивирусный эксперт «Лаборатории Касперского». – Мы полагаем, что в 2017 году пользователи мобильных устройств по-прежнему будут чаще всего сталкиваться с раздражающими и потенциально опасными рекламными троянцами. И мы, разумеется, будем внимательно следить за развитием этого типа вредоносного ПО. Кроме того, мы продолжим пристально наблюдать за мобильными банковскими троянцами, поскольку именно они старательно ищут способы обхода защитных механизмов и нередко открывают новые ниши и пути для злоумышленников».

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru