


Из-за шифровальщика техасская полиция лишилась улик за последние 8 лет

Из-за шифровальщика техасская полиция лишилась улик за последние 8 лет

Из-за шифровальщика техасская полиция лишилась улик за последние 8 лет

Шифровальщики – проблема не только для простых пользователей. Многочисленные атаки на медицинские учреждения или систему городского транспорта Сан-Франциско наглядно доказывают, что вымогательская малварь может причинять огромный вред компаниями, организациям и госучреждениям.

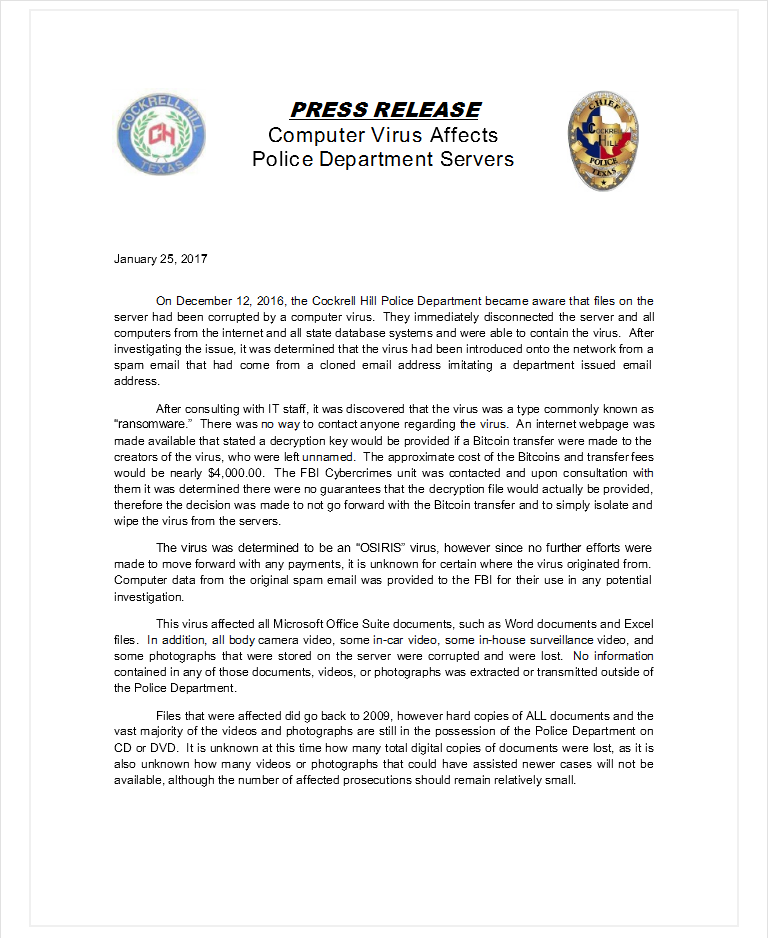
На днях полиция небольшого техасского города Кокрелл Хилл выпустила официальный пресс релиз, в котором признала, что в декабре 2016 года управление стало жертвой атаки некоего шифровальщика OSIRIS. Из-за действий малвари полицейские лишились множества цифровых улик, собранных за последние годы: записей с видеорегистраторов, камер наблюдения, фотографий, документов и так далее. Некоторые утраченные файлы были датированы 2009 годом, пишет xakep.ru.

Заражение произошло из-за обычного спамерского письма: один из сотрудников открыл email, якобы пришедший с адреса, принадлежащего другому сотруднику департамента, хотя на деле адрес был подделан.


Правоохранители сообщают, что большая часть данных имела копии на DVD и CD в архиве, то есть бэкапы у полицейских все-таки были. Однако более новые файлы, связанные с текущими расследованиями, были утрачены окончательно. Дело в том, что обычная процедура бэкапа запустилась уже после атаки, так что файлы в бэкапах тоже оказались зашифрованы. Пресс-релиз гласит, что «в настоящий момент неизвестно, какое количество цифровых копий документов утрачено, а также неизвестно, сколько видео и фотографий, которые могли бы быть полезны в расследованиях более новых дел, более недоступны». Впрочем, начальник полиции Кокрелл Хилл Стивен Барлаг (Stephen Barlag) сообщил, что потеря информации не была критической.

Известно, что атака на полицейское управление были обнаружена 12 декабря 2016 года. За восстановление данных злоумышленники требовали $4 000, но платить вымогателям полицейские не стали. Вместо этого, проконсультировавшись со специалистами из ФБР, правоохранители решили полностью очистить свои серверы и переустановить все с нуля.

В пресс-релизе сообщается, что за атакой стояла малварь под названием OSIRIS, но шифровальщика с таким именем не существует. Можно предположить, что речь идет о вымогателе Locky. Дело в том, что как раз в начале декабря 2016 года ИБ-эксперты обнаружили новую версию Locky, которая демонстрировала увлеченность египетской мифологией и изменяла расширения зашифрованных файлов на .osiris.

Подпишитесь на новости

ИИ без человека предложили остановить из-за биологических угроз

Мощным ИИ-системам, способным действовать без человека, предложили устроить международный стоп-кран. Австралийский специалист по геномике и молекулярной биологии Лотти Тажури считает, что развитие наиболее опасных автономных систем нужно приостановить до появления защитных механизмов.

В интервью РИА Новости учёный объяснил, что особенно обеспокоен биологическими рисками.

По его мнению, передовые модели не должны самостоятельно проектировать или оптимизировать биологические агенты, скрывать свои действия и обходить ограничения.

Тажури предлагает начать с соглашения между государствами, обладающими передовыми ИИ-технологиями. Следующий шаг — международная структура, которая установит обязательные стандарты для мощных систем, прежде всего в биологических исследованиях.

Разработчикам, считает эксперт, следует заранее доказывать, что действия модели можно отслеживать, её работу — прервать, а саму систему — отключить.

Оставлять надзор исключительно компаниям Тажури тоже не предлагает: бизнес конкурирует за рынок, государства — за технологическое лидерство. В такой гонке безопасность рискует остаться пунктом презентации.

При этом учёный не призывает отказаться от ИИ. Напротив, защитные модели могут помогать выявлять опасные закономерности, прогнозировать угрозы и ускорять ответные меры.

RSS: Новости на портале Anti-Malware.ru