



Из-за шифровальщика техасская полиция лишилась улик за последние 8 лет

Из-за шифровальщика техасская полиция лишилась улик за последние 8 лет

Из-за шифровальщика техасская полиция лишилась улик за последние 8 лет

Шифровальщики – проблема не только для простых пользователей. Многочисленные атаки на медицинские учреждения или систему городского транспорта Сан-Франциско наглядно доказывают, что вымогательская малварь может причинять огромный вред компаниями, организациям и госучреждениям.

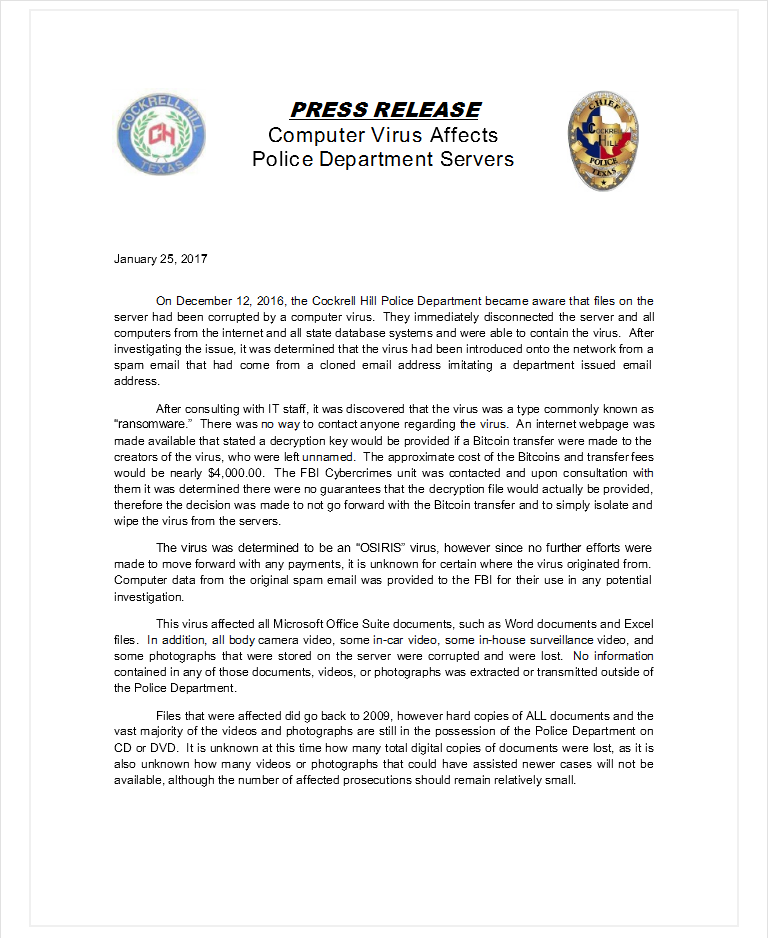
На днях полиция небольшого техасского города Кокрелл Хилл выпустила официальный пресс релиз, в котором признала, что в декабре 2016 года управление стало жертвой атаки некоего шифровальщика OSIRIS. Из-за действий малвари полицейские лишились множества цифровых улик, собранных за последние годы: записей с видеорегистраторов, камер наблюдения, фотографий, документов и так далее. Некоторые утраченные файлы были датированы 2009 годом, пишет xakep.ru.

Заражение произошло из-за обычного спамерского письма: один из сотрудников открыл email, якобы пришедший с адреса, принадлежащего другому сотруднику департамента, хотя на деле адрес был подделан.


Правоохранители сообщают, что большая часть данных имела копии на DVD и CD в архиве, то есть бэкапы у полицейских все-таки были. Однако более новые файлы, связанные с текущими расследованиями, были утрачены окончательно. Дело в том, что обычная процедура бэкапа запустилась уже после атаки, так что файлы в бэкапах тоже оказались зашифрованы. Пресс-релиз гласит, что «в настоящий момент неизвестно, какое количество цифровых копий документов утрачено, а также неизвестно, сколько видео и фотографий, которые могли бы быть полезны в расследованиях более новых дел, более недоступны». Впрочем, начальник полиции Кокрелл Хилл Стивен Барлаг (Stephen Barlag) сообщил, что потеря информации не была критической.

Известно, что атака на полицейское управление были обнаружена 12 декабря 2016 года. За восстановление данных злоумышленники требовали $4 000, но платить вымогателям полицейские не стали. Вместо этого, проконсультировавшись со специалистами из ФБР, правоохранители решили полностью очистить свои серверы и переустановить все с нуля.

В пресс-релизе сообщается, что за атакой стояла малварь под названием OSIRIS, но шифровальщика с таким именем не существует. Можно предположить, что речь идет о вымогателе Locky. Дело в том, что как раз в начале декабря 2016 года ИБ-эксперты обнаружили новую версию Locky, которая демонстрировала увлеченность египетской мифологией и изменяла расширения зашифрованных файлов на .osiris.

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru