



В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

В Gmail запретят прикреплять JavaScript-файлы как вложения к письмам

В среду Google объявила о том, что по соображениям безопасности Gmail скоро запретит пользователям прикреплять файлы JavaScript (.js) как вложения в электронные письма. В настоящее время существуют более двух десятков потенциально опасных типов файлов, которые не могут быть использованы в качестве вложений в Gmail, в том числе .exe, .jar, .sys, .scr, .bat, .com, .vbs и .cmd. Начиная с 13 февраля 2017 года, .js-файлы также будут добавлены в этот список.

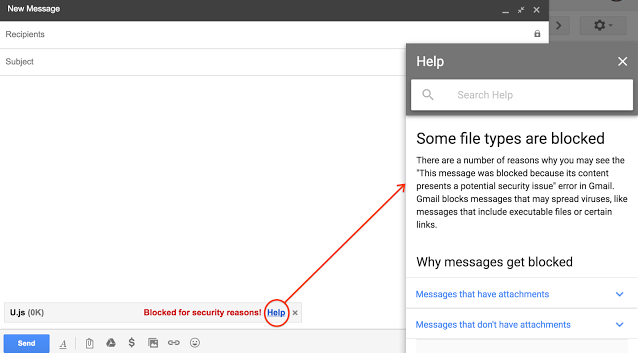
Люди, которые попытаются прикрепить этот тип файлов, увидят сообщение, информирующее их о том, что файл был заблокирован из соображений безопасности.

В тех случаях, когда пользователям необходимо отправить .js файлы по уважительным причинам, Google рекомендует использовать Drive, Cloud Storage или другие услуги общего доступа к файлам.

В последнее время было замечено несколько кампаний по распространению вредоносных программ, в ходе которых злоумышленники прикрепляли JavaScript-файлы как вложения к письмам. Стоит вспомнить хотя бы кампанию по распространению шифровальщика Locky, JavaScript-файл, прикрепленный к письму, использовался в ней как загрузчик (downloader).

Вымогатели (ransomware) все чаще распространяются при помощи JavaScript-файлов, например, Ransom32, RAA. Поэтому нет ничего удивительного в том, что Google решили запретить прикреплять этот тип файлов в качестве вложений.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru