



Доктор Веб обнаружил первого энкодера на Go и разработал дешифровку

Доктор Веб обнаружил первого энкодера на Go и разработал дешифровку

Доктор Веб обнаружил первого энкодера на Go и разработал дешифровку

Вирусные аналитики компании «Доктор Веб» обнаружили первого шифровальщика, написанного на языке Go. Этот троянец, присваивающий зашифрованным файлам расширение .enc, получил название Trojan.Encoder.6491. Специалисты «Доктор Веб» разработали технологию расшифровки поврежденных этой вредоносной программой файлов.

Новые версии троянцев-энкодеров появляются ежемесячно. Trojan.Encoder.6491 интересен тем, что он написан на разработанном компанией Google языке программирования Go: до этого вирусным аналитикам не встречались шифровальщики, созданные с использованием этой технологии. При запуске Trojan.Encoder.6491 устанавливает себя в систему под именем Windows_Security.exe. Затем троянец начинает шифровать хранящиеся на дисках файлы с помощью алгоритма AES. В процессе работы вредоносная программа пропускает файлы, в имени которых содержатся следующие строки:

tmp
winnt
Application Data
AppData
Program Files (x86)
Program Files
temp
thumbs.db
Recycle.Bin
System Volume Information
Boot
Windows
.enc
Instructions
Windows_Security.exe

Троянец шифрует файлы 140 различных типов, определяя их по расширению. Trojan.Encoder.6491 кодирует оригинальные имена файлов методом Base64, а затем присваивает зашифрованным файлам расширение .enc. В результате, например, файл с именем Test_file.avi получит имя VGVzdF9maWxlLmF2aQ==.enc.

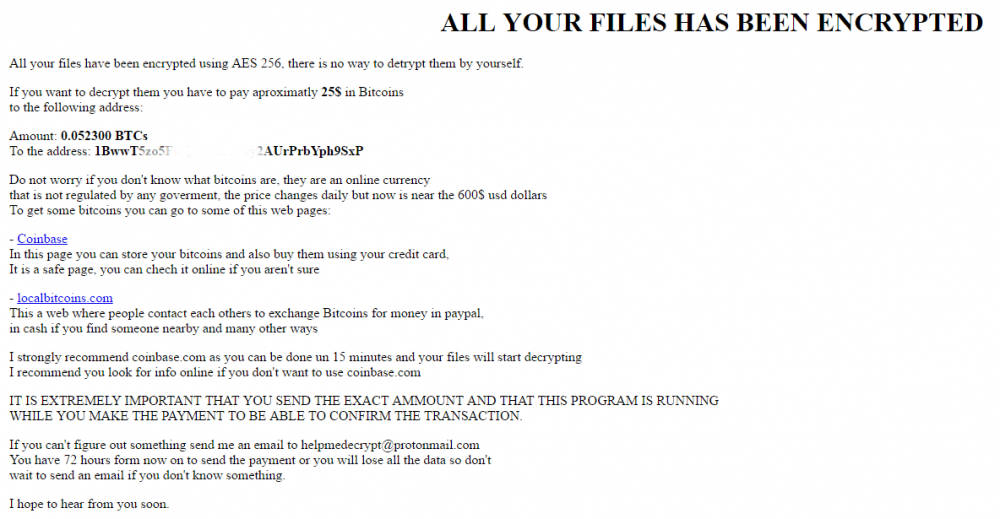
Затем шифровальщик открывает в окне браузера файл Instructions.html с требованием выкупа в криптовалюте Bitcoin:


Примечательно, что Trojan.Encoder.6491 с определенным интервалом проверяет баланс Bitcoin-кошелька, на который жертва должна перевести средства. Зафиксировав денежный перевод, энкодер автоматически расшифровывает все зашифрованные ранее файлы с использованием встроенной функции.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru