



Доктор Веб обнаружил первого энкодера на Go и разработал дешифровку

Доктор Веб обнаружил первого энкодера на Go и разработал дешифровку

Доктор Веб обнаружил первого энкодера на Go и разработал дешифровку

Вирусные аналитики компании «Доктор Веб» обнаружили первого шифровальщика, написанного на языке Go. Этот троянец, присваивающий зашифрованным файлам расширение .enc, получил название Trojan.Encoder.6491. Специалисты «Доктор Веб» разработали технологию расшифровки поврежденных этой вредоносной программой файлов.

Новые версии троянцев-энкодеров появляются ежемесячно. Trojan.Encoder.6491 интересен тем, что он написан на разработанном компанией Google языке программирования Go: до этого вирусным аналитикам не встречались шифровальщики, созданные с использованием этой технологии. При запуске Trojan.Encoder.6491 устанавливает себя в систему под именем Windows_Security.exe. Затем троянец начинает шифровать хранящиеся на дисках файлы с помощью алгоритма AES. В процессе работы вредоносная программа пропускает файлы, в имени которых содержатся следующие строки:

tmp
winnt
Application Data
AppData
Program Files (x86)
Program Files
temp
thumbs.db
Recycle.Bin
System Volume Information
Boot
Windows
.enc
Instructions
Windows_Security.exe

Троянец шифрует файлы 140 различных типов, определяя их по расширению. Trojan.Encoder.6491 кодирует оригинальные имена файлов методом Base64, а затем присваивает зашифрованным файлам расширение .enc. В результате, например, файл с именем Test_file.avi получит имя VGVzdF9maWxlLmF2aQ==.enc.

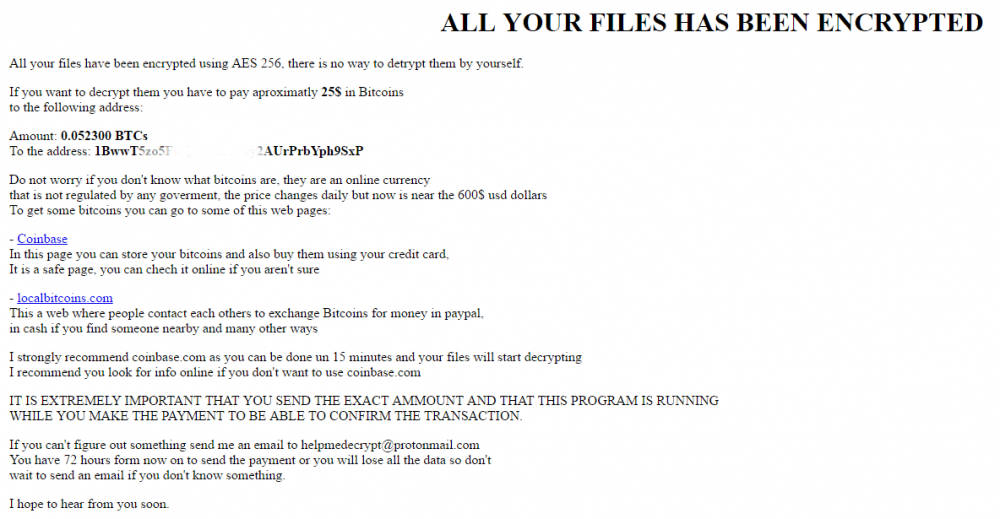
Затем шифровальщик открывает в окне браузера файл Instructions.html с требованием выкупа в криптовалюте Bitcoin:


Примечательно, что Trojan.Encoder.6491 с определенным интервалом проверяет баланс Bitcoin-кошелька, на который жертва должна перевести средства. Зафиксировав денежный перевод, энкодер автоматически расшифровывает все зашифрованные ранее файлы с использованием встроенной функции.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru