


Тестовая версия вымогателя Hitler удаляет файлы пользователя

Тестовая версия вымогателя Hitler удаляет файлы пользователя

Тестовая версия вымогателя Hitler удаляет файлы пользователя

Недавно появившийся шифровальщик Hitler (Hitler-Ransomware) на данный момент еще не способен шифровать файлы пользователей, однако отображает экран блокировки и требует €25.

Эксперты предполагают, что этот вредонос еще находится в стадии разработки и эта версия просто случайно утекла в сеть. Хотя также эта версия может быть результатом трудов менее опытных разработчиков. У вымогателя присутствуют некоторые орфографические ошибки в интерфейсе, и он не шифрует пользовательские файлы, но может нанести значительный вред системе.

Говоря более конкретно, Hitler-Ransomware (или как написано с ошибкой на экране блокировки Hitler-Ransonware) удаляет все расширения файлов в различных директориях, отображает экран блокировки с Гитлером и начинает обратный отсчет времени в один час. По истечению часа вредоносная программа заставляет компьютер-жертву перезагрузиться и в момент загрузки удаляет все файлы в %UserProfile%.

Обнаруженный специалистом AVG по вредоносным программам Jakub Kroustek, вредоносный код этого вымогателя указывает на то, что его мог создать немецкий разработчик. Найденный в коде текст на немецком подтверждает, что это всего лишь тестовая версия шифровальщика. 

По мнению исследователей, исполняемый файл вымогателя является пакетным, который был преобразован в исполняемый установочный файл с другими приложениями в комплекте. После запуска вымогатель удаляет все расширения у файлов в %UserProfile%, в папках: Изображения, Документы, Загрузки, Музыка, Видео, Контакты, Ссылки и Рабочий стол.

Затем шифровальщик извлекает в папку %Temp% три файла: chrst.exe, ErOne.vbs, и firefox32.exe. Кроме того, вредонос копирует файл firefox32.exe в папку Common Startup, чтобы убедиться, что он запустится при загрузке.

Следующим шагом вредонос запускает файл ErOne.vbs, который отображает предупреждение о том, что "Файл не может быть найден!». Это попытка обмануть жертву, заставив думать, что программа не работает должным образом. Затем на выполнение запускается файл chrset.exe, который предназначен для отображения экрана блокировки и запуска таймера.

Когда таймер достигает нуля, вымогатель завершает системный процесс csrss.exe, вызывая сбой Windows, который либо приводит к автоматической перезагрузке, либо находится в состоянии сбоя, пока пользователь сам не перезагрузит систему. После перезагрузки файл firefox32.exe запускается автоматически и удаляет все файлы в папке %UserProfile%.

Исследователи предупреждают, что, несмотря на то, что это тестовая версия шифровальщика, до финального релиза она может претерпеть значительные изменения. Для того, чтобы избежать удаления своих файлов, пользователям рекомендуется отключить автоматическую перезагрузку в случае сбоя Windows. Также мерой предосторожности будет хранение файлов в другом каталоге, а не в %UserProfile%.

Червь в WeChat перепрыгивал между контактами через входящие звонки

Специалисты компании Calif разработали червя 0-click, способного захватить аккаунт WeChat через входящий звонок. Жертве не нужно отвечать, нажимать ссылку или вообще прикасаться к смартфону; достаточно, чтобы атакующий уже находился в списке контактов.

В демонстрации Android-смартфон позвонил на iPhone и угнал аккаунт, пока тот продолжал звонить.

Затем заражённый iPhone атаковал второй Android-смартфон. Так доверенный контакт превращался в следующего распространителя. Это почти классический сетевой червь, только вместо компьютеров в цепочке профили WeChat.

Ответ на звонок атаку не останавливал: пользователь слышал тишину, а эксплойт продолжал работать. Отклонение вызова прерывало конкретную попытку, но ничто не мешало позвонить повторно, например ночью.
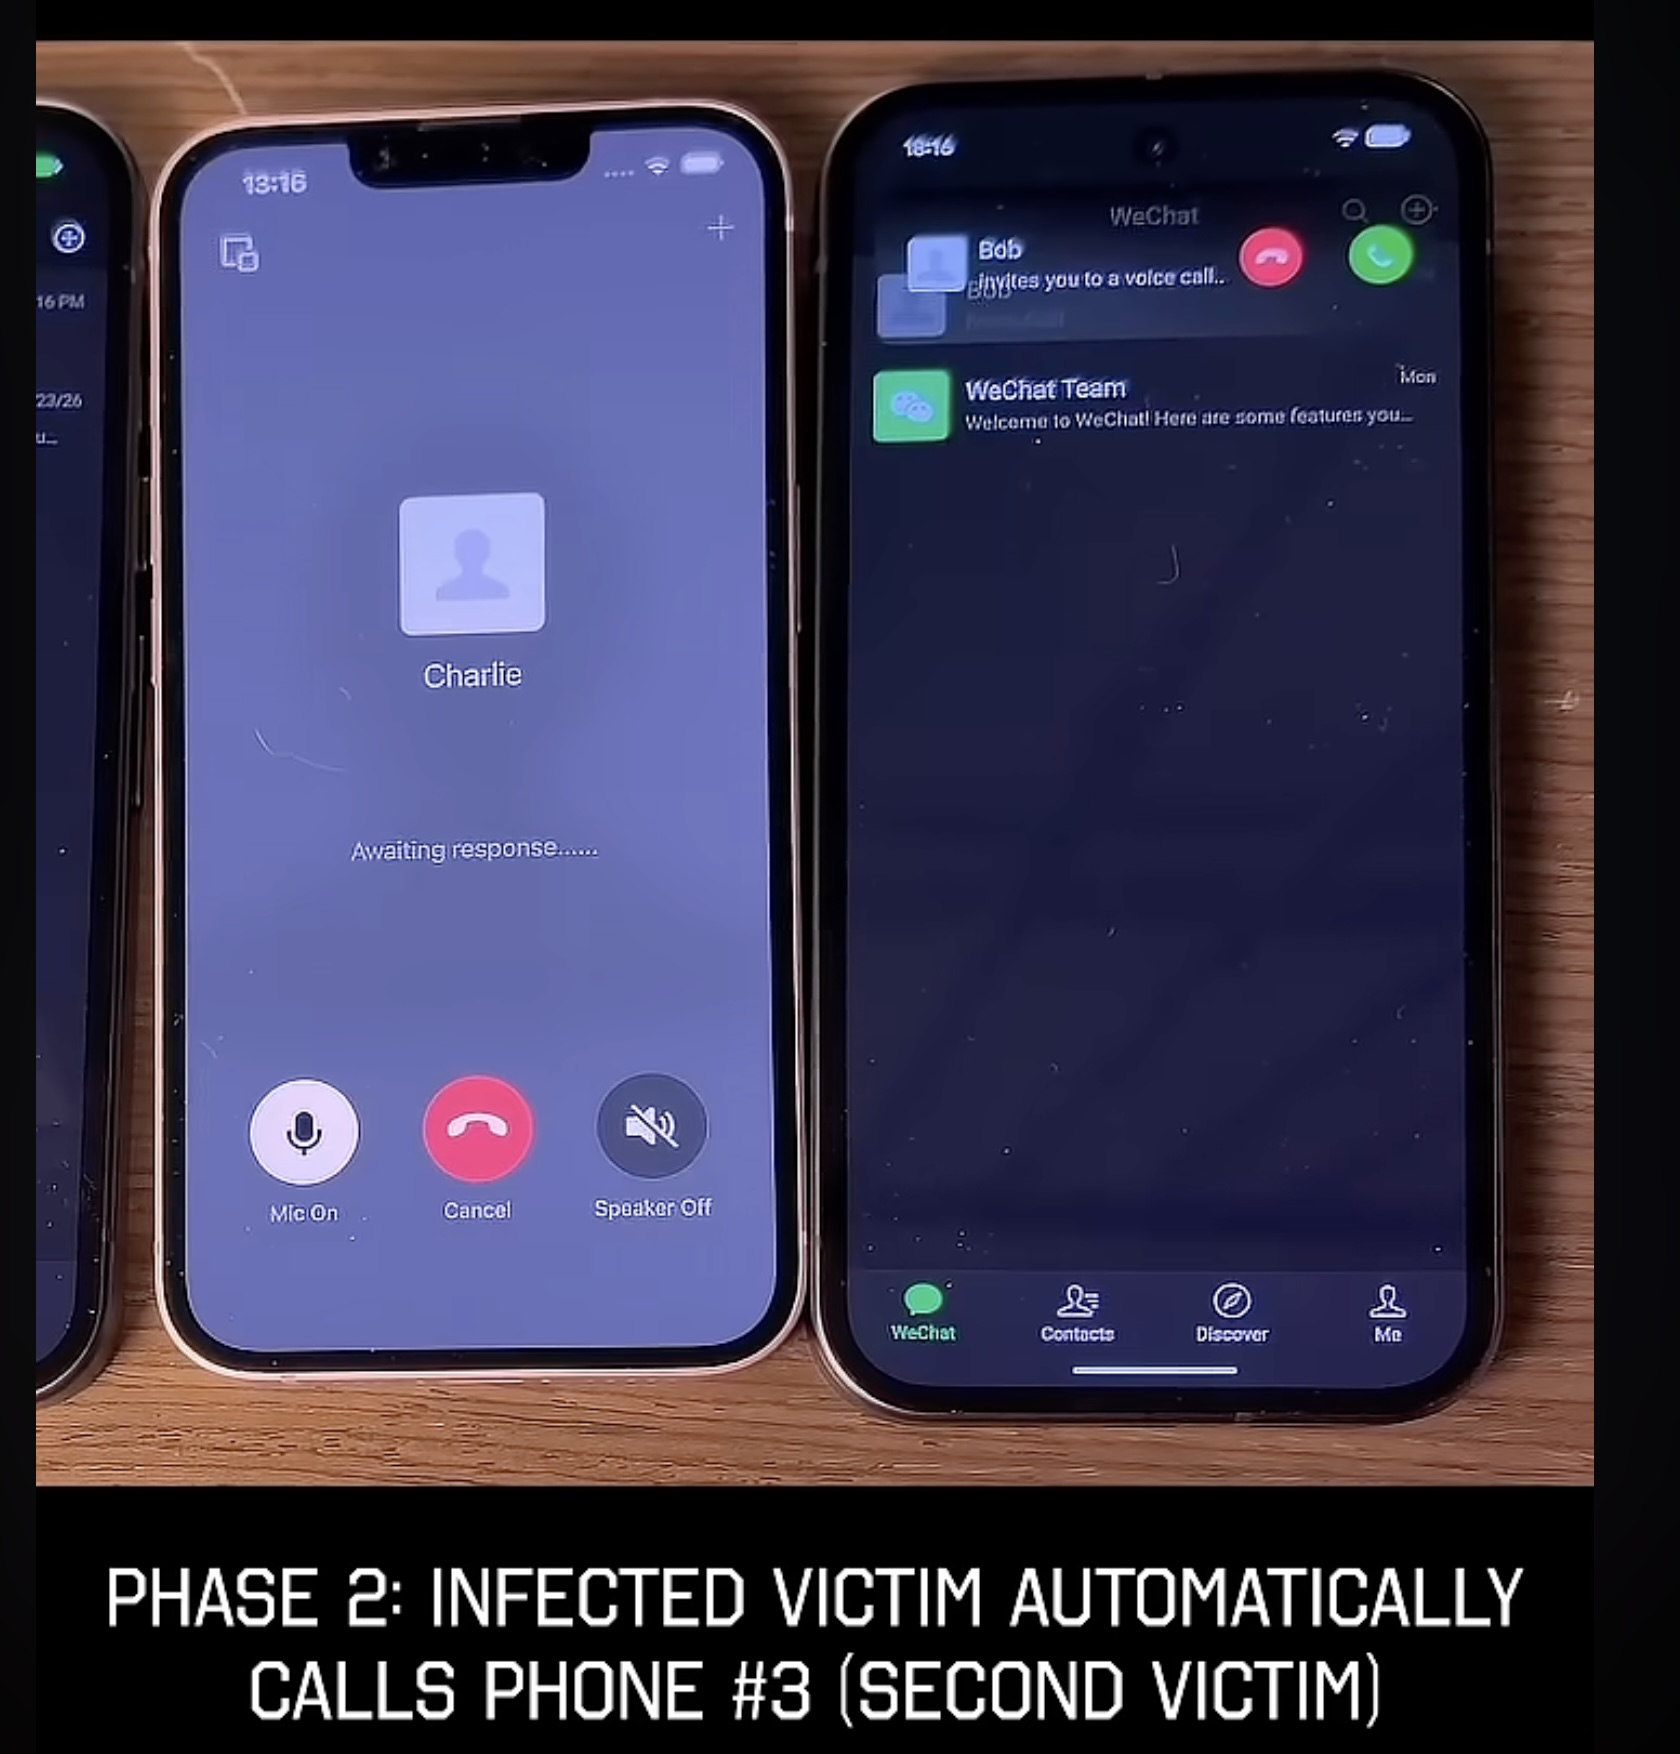

После взлома исследователи получили полный контроль над учётной записью: могли читать и отправлять сообщения, совершать звонки и действовать от имени владельца.

Сам смартфон при этом под контроль не переходил. Но для сервиса, объединяющего переписку, платежи, мини-приложения и 1,4 млрд активных пользователей, одного аккаунта уже вполне достаточно для большой головной боли.

Calif сообщила об уязвимости Tencent в июле. Компания выпустила обновления WeChat 8.0.77 для Android и 8.0.76 для iOS, а 28 августа исследователи подтвердили, что эксплойт заблокирован на серверной стороне для всех пользователей. Устанавливать патч для этой блокировки не требуется, хотя обновить приложение всё равно стоит.

Реальных атак не обнаружено, CVE и бюллетеня Tencent пока нет. Технические детали Calif придерживает до конференции. По словам команды, найти уязвимость и создать первый эксплойт помог ИИ.

RSS: Новости на портале Anti-Malware.ru