



Зафиксирована масштабная вредоносная рекламная кампания

Зафиксирована масштабная вредоносная рекламная кампания

Зафиксирована масштабная вредоносная рекламная кампания

Эксперты компаний Trend Micro, Trustwave и Malwarebytes забили тревогу практически одновременно. Вредоносная реклама добралась сразу до ряда крупных сайтов, в числе которых портал Microsoft MSN и сайты New York Times, BBC, AOL, Comcast Xfinity, NFL, Realtor, Weather Network, The Hill и Newsweek.

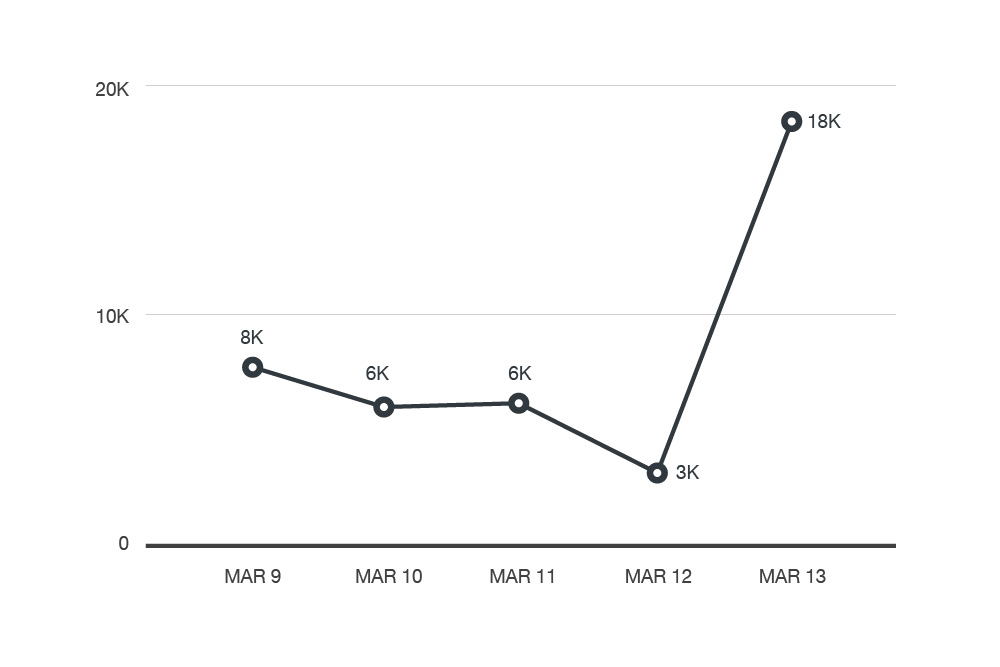
Главный ИБ-исследователь Malwarebytes Джером Сегура (Jérôme Segura) пишет, что вредоносная кампания начиналась с малого, но уже в минувшее воскресенье достигла своего пика. Перед этой масштабной атакой исследователи наблюдали затишье в сфере вредоносной рекламы, длившееся пару недель.

«Первые пару дней, пока кампания еще не набрала обороты, мы наблюдали распространение эксплоит кита RIG, но к воскресенью атака значительно расширилась, и [злоумышленники] перешли на использование Angler», — пишет Сегура.

Trend Micro, в свою очередь, заметили данную проблему в минувший понедельник, 14 марта. Специалисты сообщают, что эксплоит кит распространяет вариацию бэкдора Bedep, который тянет за собой троян TROJ_AVRECON, пишет xakep.ru.


figure01_anglerek
 

Эксперты Trustwave отмечают, что в некоторых отдельных случаях Angler распространяет не Bedep, а шифровальщик TeslaCrypt, хотя Bedep все же превалирует.

Вредоносная реклама распространяется сразу четырьмя рекламными платформами: Google, AOL, Rubicon и AppNexus.


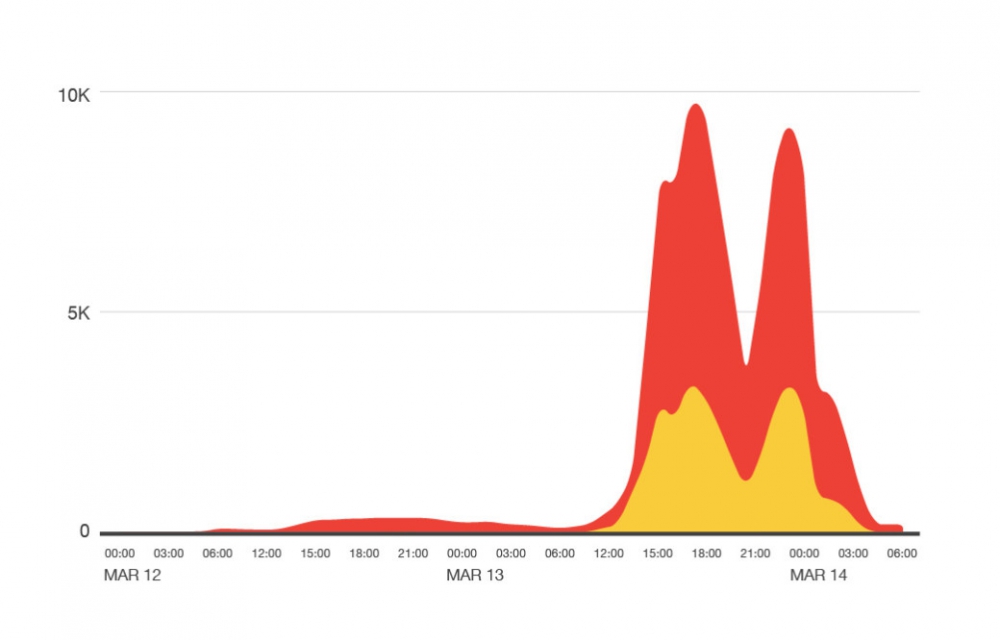
Активность вредоносных рекламных серверов в последние дни

figure03_anglerek


Чтобы не стать очередной жертвой такой вредоносной кампании, эксперты рекомендуют регулярно устанавливать обновления, удалить Silverlight, а также перевести такие плагины, как Flash в режим click-to-play.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru