



ЛК зафиксировала новый вид атак кибергруппировки BlackEnergy

ЛК зафиксировала новый вид атак кибергруппировки BlackEnergy

ЛК зафиксировала новый вид атак кибергруппировки BlackEnergy

«Лаборатория Касперского» зафиксировала ранее неизвестный способ атак русскоговорящей кибергруппировки BlackEnergy — с использованием Word-документов. Эксперты обнаружили фишинговую рассылку, которая, похоже, использовалась в атаках на популярный украинский телеканал.

Несмотря на то что деятельность этой группировки уже давно получила широкую огласку, она остается весьма активной и представляет серьезную угрозу. Последние атаки в Украине показывают, что BlackEnergy сконцентрирована на внедрении разрушительных вредоносных программ, нарушении работы промышленных систем управления и кибершпионаже.

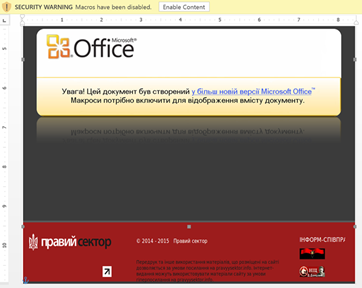
С середины 2015 года группировка активно распространяет фишинговые письма с вредоносными Excel-вложениями, которые заражают компьютеры через макросы, а в январе 2016 года «Лаборатория Касперского» впервые обнаружила, что она также использует для этих целей вредоносные вложения Word.

Получая такой документ, пользователь видит уведомление о необходимости подключить макрос для просмотра содержимого. Выполнение этой рекомендации приводит к запуску в системе троянца BlackEnergy.


Активированный на компьютере жертвы зловред посылает данные о зараженном устройстве на командный сервер, в том числе, скорее всего, и номер ID. Документ, проанализированный «Лабораторией Касперского», содержит идентификатор 301018stb, где stb может означать украинский телеканал СТБ, который уже становился жертвой BlackEnergy в октябре 2015 года. В зараженную систему затем могут быть внедрены и другие вредоносные модули с различными функциями, от кибершпионажа до уничтожения данных.

«Ранее BlackEnergy атаковала крупные предприятия в Украине с использованием Excel- и PowerPoint-документов. Мы предполагали, что дело дойдет и до Word, и наши подозрения оправдались. Макросы в Word действительно все чаще используются для проведения целевых атак. Например, недавно мы видели это у группировки Turla. К сожалению, растущая популярность этого метода свидетельствует о его успешности», — отмечает Костин Райю, руководитель Глобального центра исследований и анализа угроз «Лаборатории Касперского».

Группировка BlackEnergy попала в поле зрения «Лаборатории Касперского» в 2014 году. Тогда она проводила атаки на энергетические компании и промышленные системы управления по всему миру с использованием плагинов, нацеленных на SCADA-системы. Эксперты пришли к выводу, что особенно группировку интересуют соответствующие объекты в Украине, а также украинские госучреждения и СМИ. Изначально проводя целевые атаки с помощью DDoS-инструментов, позднее BlackEnergy расширила свой арсенал и осуществила в том числе ряд геополитических операций, например, атаки на несколько объектов критической инфраструктуры в Украине в конце 2015 года.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru