



Check Point пришлось оправдываться за оригинальный "маркетинговый ход"

Check Point пришлось оправдываться за оригинальный "маркетинговый ход"

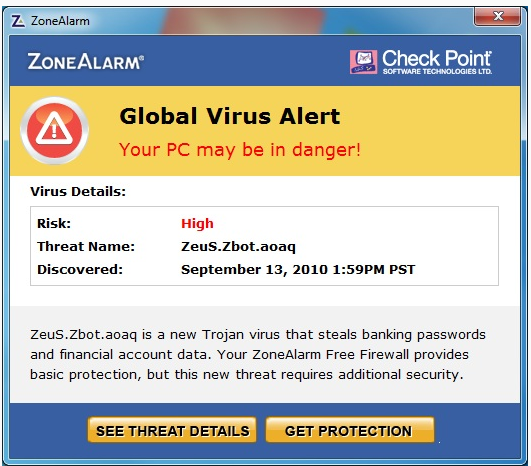
В эти выходные пользователи бесплатной версии брандмауэра ZoneAlarm получили предупреждение о том, что их персональный компьютер может "находиться в опасности". Упомянутая "опасность" исходила от нового варианта небезызвестного троянского коня Zeus, целью которого являются клиенты служб онлайн-банкинга. Желающих получить дополнительную информацию направляли на особую веб-страницу, где им рассказывали о неспособности конкурентов (AVG, Avira, Avast, Norton) справиться с инфекцией и не очень ненавязчиво предлагали купить полноценную версию ZoneAlarm с антивирусной защитой.

Уведомление появлялось вне зависимости от того, был ли компьютер действительно поражен каким-либо вредоносным программным обеспечением; более того, никаким образом не учитывался и факт наличия в системе антивирусной защиты. На форуме ZoneAlarm появились жалобы от пользователей, которые небезосновательно сочли это "предупреждение" не более чем попыткой напугать их и заставить тем самым приобрести полноценный продукт. В конечном итоге поставщик ZoneAlarm - компания Check Point - выступила сегодня с заявлением, призванным оспорить подобные обвинения. В частности, было сказано следующее:

"Всплывающее уведомление в бесплатной версии брандмауэра ZoneAlarm - это предупреждение о появлении новой вредоносной программы. Мы хотели, чтобы наши пользователи заранее знали: ни ZoneAlarm Free, ни антивирусные продукты других производителей не могут полностью защитить их от этой инфекции. Мы никоим образом не намеревались создать у наших клиентов впечатление, будто бы их компьютер уже заражен; это было сообщение исключительно информационного характера, рассказывающее о вирусе, который действительно представляет существенную угрозу. В уведомление были включены сведения о защитных возможностях других продуктов, а также рекомендации по обеспечению безопасности.

ZoneAlarm привержен идее предоставлять нашим клиентам лучшую защиту, и мы убеждены, что гораздо более предпочтительный вариант - заранее предупредить пользователей о потенциальном риске, а не сидеть и ждать, пока их компьютерам не будет нанесен настоящий ущерб".

Напомним, что Check Point лицензирует антивирусную составляющую своих продуктов у "Лаборатории Касперского", а не производит ее сама.

Что касается "сопоставительного анализа возможностей различных антивирусов по нейтрализации угрозы", который Check Point разместила на своей информационной странице, то он представляет собой уже успевший устареть снимок результатов исследования единственного образца вредоносной программы на сервисе VirusTotal; стоит заметить, что сам мультиантивирусный проект не давал своего одобрения на такое использование итогов сканирования. Обозреватель The Register иронически заметил по этому поводу, что у VirusTotal "есть задачи поважнее, нежели служить источником данных для маркетинговых упражнений Check Point".

Производители средств безопасности не устают предупреждать пользователей Сети, чтобы они не поддавались на запугивание со стороны многообразных лжеантивирусов и не верили их сообщениям о несуществующих вредоносных объектах. Для обозначения подобного программного обеспечения даже появился особый термин - "scareware"; один из отечественных журналистов удачно передал его смысл неологизмом "пуграммы". Поставщику систем защиты, да еще и столь известному и уважаемому, как Check Point, не пристало прибегать к подобным приемам; с одной стороны, это только сильнее запутает пользователей, с другой - остальные игроки рынка, за счет которых Check Point пыталась себя позиционировать, вряд ли оставят этот инцидент без внимания.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru