


Почти 15 ГБ пользовательских данных украдено с краудфандингового сайта Patreon

Почти 15 ГБ данных украдено с краудфандингового сайта Patreon

Неизвестные хакеры сумели взломать популярный ресурс для сбора пожертвований Patreon. В результате был опубликован архив, объемом почти 15 ГБ, содержащий, в том числе, исходные коды, пароли пользователей, данные о совершенных ими пожертвованиях и так далее.

Согласно официальному сообщению, Patreon был скомпрометирован 28 сентября текущего года, через дебаг-версию сайта, которую по ошибке оставили доступной для публики, сообщает xakep.ru. 

Сомнений в подлинности опубликованного архива данных, чей объем составил 13,7 ГБ, нет почти ни у кого. Так, ИБ-эксперт из Microsoft Трой Хант (Troy Hunt) сообщил, что данные явно взяты с серверов Patreon, а брешь, через которую хакеры смогли забраться так глубоко, явно была очень серьезна. Согласно сообщениям в Twitter, многие пользователи Patreon уже нашли среди украденных данных свои email и другую информацию. 

«Тот факт, что были опубликованы даже исходные коды, интересен и указывает на более широкую компрометацию ресурса, дело вряд ли обошлось обыкновенной SQL-инъекцией», — рассказал Хант изданию ArsTechnica.

Изучая содержимое архива и огромные MySQL-базы, Хант пришел к выводу, что утечка масштабная и затрагивает далеко не только пароли пользователей сервиса. Архив содержит 2,3 млн email-адресов, данные организаторов краудфандинговых кампаний, данные пользователей, жертвовавших деньги, их личные сообщения и другую приватную информацию, которая теперь стала публичной.


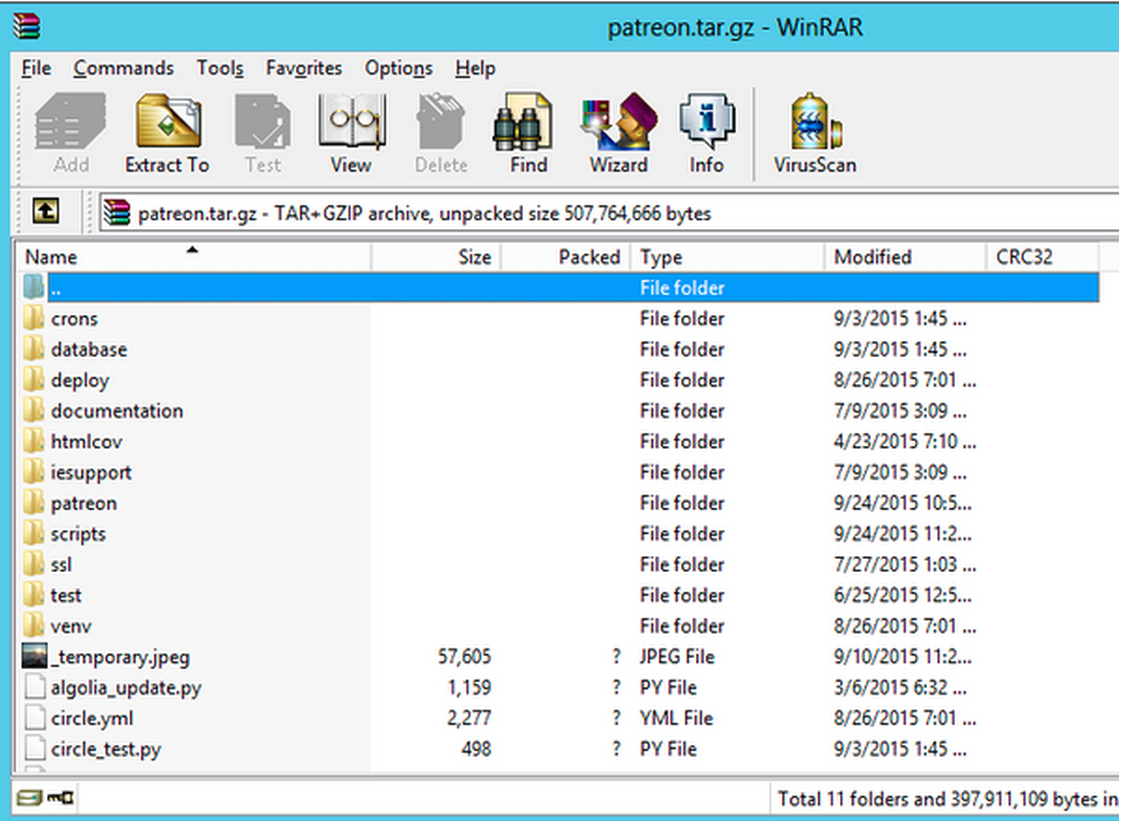
Содержимое архива. @amlolzz

patreon-hack-data-dump


Согласно официальным данным от представителей Patreon, все пароли были зашифрованы хеш-функцией bcrypt. Это не значит, что расшифровать их невозможно, недавний опыт Ashley Madison показывает, что на их расшифровку взломщикам просто понадобится много времени. Всем пользователям ресурса рекомендуется сменить пароли.

«Мы не храним на своих серверах полные номера кредитных карт, поэтому они скомпрометированы не были. Все попавшие в открытый доступ пароли, номера социального страхования и бланки налоговых деклараций в полной безопасности, так как были зашифрованы 2048-битным RSA-ключом», — гласит официальное сообщение Patreon.

23 сентября 2015 года, за 5 дней до обнаружения проникновения, исследователи из шведской компании Detectify предупреждали о том, что на сайте Patreon есть критическая уязвимость. Эксперты заметили, что на продакт-серверах Patreon работает Werkzeug utility library, а одно или более веб-приложение компании запущено в режиме отладки. Дело в том, что дебаггер Werkzeug  позволяет посетителю сайта исполнить практически любой код, прямо из браузера.

Хотя сотрудники Detectify уведомили краудфандинговую площадку о своей находке, очевидно, было уже поздно, или сотрудники Patreon не придали этому значения.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru