


D-Link случайно опубликовала секретные ключи для подписи своих прошивок

D-Link случайно опубликовала секретные ключи для подписи своих прошивок

Производитель маршрутизаторов и другого оборудования D-Link случайно выложил в открытый доступ секретные ключи шифрования для сертификатов, с помощью которых осуществляется подпись программного обеспечения, в том числе прошивок для маршрутизаторов.

Таким образом, злоумышленники могут подделать и сертификаты, и сами прошивки, со всеми вытекающими последствиями.

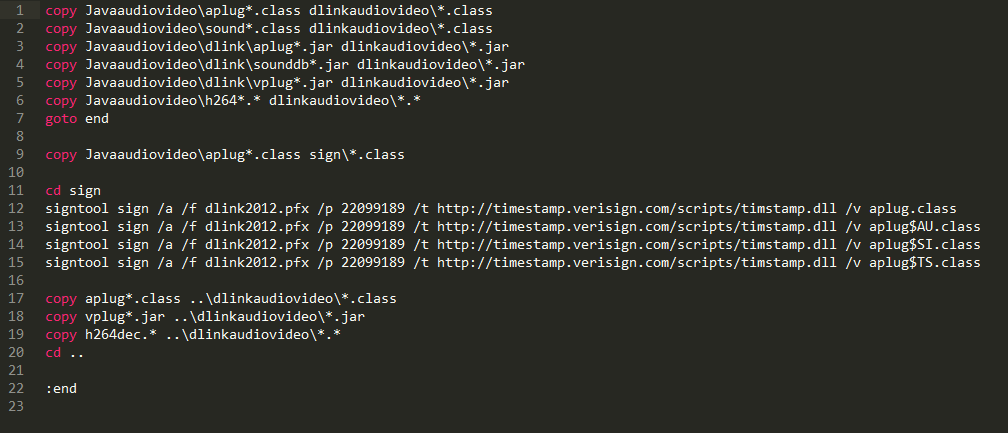
Один из пользователей под ником bartvbl купил камеру видеонаблюдения D-Link DCS-5020L (на фото) и решил скачать обновление прошивки. По условиям свободной лицензии GPL, компания обязана выкладывать исходный код прошивок для многих своих устройств. Хакер изучил этот исходный код — и обнаружил четыре секретных ключа шифрования, которые использовались для подписи кода. В тот момент только один из ключей, принадлежащий D-Link, оказался валидным, пишет голландское издание Tweakers, пишет xakep.ru.


Этот случай показывает, что мелкая безалаберность программистов может приводить к серьезным последствиям. С помощью такого ключа злоумышленники и даже государственные спецслужбы могут осуществлять продвинутые таргетированные атаки, распространяя программное обеспечение и устанавливая якобы аутентичное оборудование D-Link с закладками.

Независимые специалисты по безопасности подтвердили находку пользователя bartvbl. Джонатан Клийнсма (Yonathan Klijnsma) из компании Fox-IT сообщил, что секретные ключи находятся в коде прошивки 1.00b03, выпущенной 27 февраля 2015 года. После нее выходили другие версии прошивок, в которых ключи шифрования отсутствуют.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru