


Опасная уязвимость обнаружена в бортовых компьютерах автомобилей Chevrolet

Опасная уязвимость обнаружена в бортовых компьютерах автомобилей Chevrolet

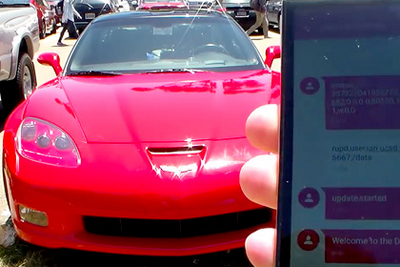
Исследователи Калифорнийского Университета в Сан- Диего обнаружили опасную уязвимость в телеметрических устройствах, встроенных в бортовую систему управления автомобилей марки Chevrolet Corvette. С помощью SMS сообщений злоумышленник сможет управлять автомобилем.

Эксплуатация уязвимости была продемонстрирована вчера на конференции по информационной безопасности Usenix, где специалисты показали способ управления автомобилем Chevrolet Corvette. Отправляя SMS на встроенный ключ-заглушку от Metromile исследователи включали и отключали дворники, установленные на лобовом стекле, тормозить и, наоборот, полностью отключать систему торможения, во время движения автомобиля на низкой скорости.

Телеметрические ключи-заглушки обычно устанавливают страховщики и компании, занимающиеся грузовыми автоперевозками, чтобы иметь возможность измерить эффективность расходования горючего и пройденное расстояние.

Отметим, что хакеры уже преуспели в поиске уязвимостей в программном обеспечении систем управления автомобилей Jeep и Tesla. Она была обнаружена в панели управления мультимедийной системы. Атака на встроенный бортовой компьютер может привести к разрушительным последствиям, так как это позволяет получить «прямой доступ к электронным мозгам» автомобиля. 

Пока специалисты провели  атаку только на Corvette, но они предупреждают, что основная проблема встроенных бортовых компьютеров в том, что, получив доступ к нему, злоумышленник сможет управлять автомобилем со встроенным ключом – заглушкой, установленного в диагностический порт бортового компьютера.

Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru