


Разработка роутера с защитой от АНБ и ЦРУ прекращена при загадочных обстоятельствах

Разработка роутера с защитой от АНБ и ЦРУ внезапно прекращена

Разработчик Wi-Fi-роутера ProxyHam Бенджамин Кодил (Ben Caudill) с защитой от прослушки АНБ и ЦРУ объявил о закрытии проекта накануне выступления на конференции по безопасности Def Con, на которой он должен был раскрыть схему и исходные коды устройства.

Кодил — основатель и аналитик компании Rhino Security Labs, специализирующейся на поиске уязвимостей в сетевом оборудовании. В начале июля он сообщил, что планирует представить ProxyHam на конференции Def Con, которая состоится в августе 2015 г. в Лас-Вегасе.

Теперь же в твиттере Rhino Security Labs говорится, что вся работа над роутером прекращена, и его исходные коды никогда не будут опубликованы. Также сказано, что все экземпляры ProxyHam, подготовленные для конференции в Лас-Вегасе, будут уничтожены, а также что Кодил аннулировал свою заявку на участие в предстоящем мероприятии, пишет cnews.ru.

На вопрос, что случилось, Кодил ответил, что не может это обсуждать. Он добавил, что сомневается в возобновлении работы над проектом в обозримом будущем. Примечательно, что с сайта Rhino Security Labs также исчез баннер, рекламирующий ProxyHam.

Все произошедшее указывает на то, что Кодил целенаправленно уничтожил проект, потому что кому-то это понадобилось. По всей видимости, за этим стоит правительство США, предполагает CSO Online.

Издание отмечает, что проект был свернут слишком внезапно, спустя небольшое время после анонса. А также что Кодил был увлечен идеей создания роутера ProxyHam и вряд ли бы принял решение закрыть проект по личным причинам.

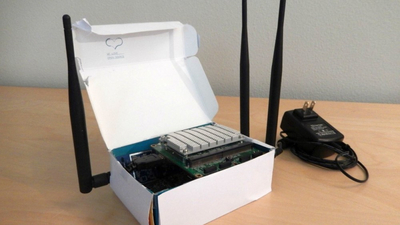
ProxyHam представляет собой Wi-Fi-роутер, изготовленный из микрокомпьютера Raspberry Pi. Он оснащен тремя антеннами. Одна — для приема сигнала Wi-Fi от любой существующей точки доступа, другие две — для передачи радиосигнала в радиусе четырех километров с использованием нелицензируемого частотного диапазона 900 МГц.

Пользователи, находящиеся в радиусе действия ProxyHam, могли бы подключаться к интернету через ProxyHam, используя донгл с поддержкой частотного диапазона 900 МГц. При этом их IP-адреса были бы замаскированы. То есть их положение можно было бы установить лишь с точностью четырех километров.

ProxyHam можно было бы поставить в любом месте, где есть общественная точка доступа Wi-Fi, например, на вокзале или в библиотеке. «Спецслужбы выломали бы не дверь вашей квартиры, а дверь библиотеки, находящейся в четырех километрах от вас», — привел пример Кодил изданию Wired, анонсируя роутер.

Само по себе устройство ProxyHam не гарантирует максимальную анонимизацию интернет-пользователей, подчеркивает CSO Online. Однако вместе с такими дополнительными инструментами как Tor и VPN представляет собой эффективный инструмент для полного сокрытия своего присутствия в сети.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru