


Cloud DC готовится защищать персональные данные своих клиентов

Cloud DC готовится защищать персональные данные своих клиентов

Cloud DC готовится защищать персональные данные своих клиентов

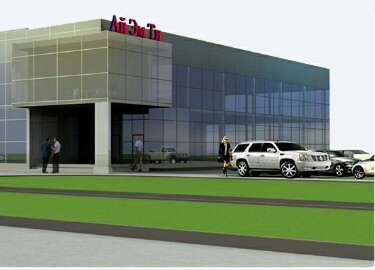
Компания "Ай Эм Ти" торжественно открыла свой первый центр обработки данных Cloud DC Moscow 1, который спроектирован в соответствии с требованиями Tier III, разработанными для ЦОДов в Uptime Institute. Причём, построенный компанией ЦОД изначально проектировался и строился с расчётом на облачные вычисления, то есть в нём будет установлено только собственное оборудование компании с использованием энергетически эффективных технологий. Компания планирует предлагать услуги аренды инфраструктуры (IaaS) для двух платформ Windows Azure и OpenStack.

В качестве платформы для OpenStack предполагается использовать дистрибутив Mirantis, в котором, собственно, есть в том числе и интерфейс для управления облаком. Ещё одной особенностью Cloud DC является то, что он построен в оффшорной зоне Алабышево, где не действует российское налоговое законодательство, но чья территория всё-таки считается Россией, то есть в Cloud DC вполне можно будет хранить персональные данные россиян после 1 сентября, но на нерастоможенном оборудовании.

Компания позаботилась о безопасности уже во время строительства здания ЦОДа, в котором предусмотрена защита от взрыва, атаки с помощью автомобилей и других попыток физического проникновения и воздействия. "Если к нам придут представители спецслужб и попытаются изъять конкретный сервер, то нам будет трудно сказать в каком конкретном сервере располагаются данные интересующих их клиентов, - пояснил генеральный директор "Ай Эм Ти" Сергей Кондратьев. - Ну, не будут же они вывозить все тристо тонн серверного железа." Периметр же охраняется с помощью современных средств видеонаблюдения, и даже если террористы попытаются прорваться в ЦОД на машине - предусмотрена специальная стена, защищающая серверные комнаты. При отключении внешнего питания мощности дизель-генераторов должно хватить не только на работу серверов, но и для обеспечения работы системы видеонаблюдения. Таким образом, с точки зрения физической безопасности ЦОД является одним из наиболее защищённых.

В качестве же серверного оборудования компания планирует использовать сервера Supermicro, в качестве сетевого - устройства Juniper. Пока в планах компании заполнить до конца года 50 монтажных стоек оборудованием, а в течение следующего года - добавить к ним ещё сто стоек. Ожидается, что в Россию будут активно переноситься базы персональных данных россиян, что подхлестнет интерес к услугам аренды облачной инфраструктуры, которая расположена на территории России. Именно поэтому компания рассчитывает до конца лета провести тест на операционную устойчивость от Uptime Institute и уже начать представлять услуги аренды.

В качестве средств защиты планируется использовать устройства контроля действий привилегированных пользователей Wallix и анализа системных журналов Balabit. Предполагается, что пользователи будут самостоятельно разворачивать средства защиты своей облачной инфраструктуры в виртуальных машинах - сейчас набор их достаточно большой. Владелец Cloud DC также планирует проводить тексты на проникновение, чтобы оценить насколько защищена его инфраструктура от внешних воздействий. Компания рассчитывает получить все необходимые документы, подтверждающие возможность обработки персональных данных в соответствии с требованиями российского законодательства, хотя сейчас требования для облачных инфраструктур ещё не устоялось. В дальнейшем компания планирует построить дополнительный корпус под бизнес-инкубатор и вторую очередь своего ЦОДа.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru