
Dyn Research зафиксировала перехват трафика Mada Telecom

Зафиксирован перехват трафика палестинского провайдера

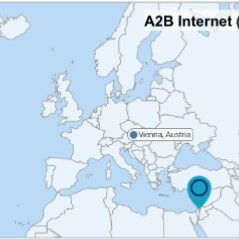
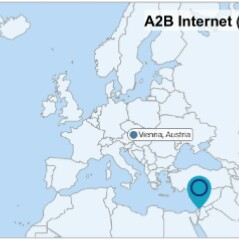
Компания Dyn Research обнаружила искажение интернет-маршрутов одного из палестинских провайдеров Mada Telecom со стороны нидерландского провайдера A2B Internet. В результате действий администрации A2B Internet весь трафик, предназначенный для Mada, проходил через сеть в Нидерландах. Причём проблемы с маршрутизацией у A2B Internet уже были несколько дней назад,

когда этот оператор полностью пропускал через себя трафик нидерландского хостинг-провайдера SIT Internetdiensten, в сети которого располагается много майнеров Bitcoin.

Возможность захвата трафика представляет протокол BGP, который обеспечивает глобальную маршрутизацию в Интернете. Протокол ввода позволяет одному злонамеренному провайдеру перехватить весь трафик другого с помощью распространения некорректных BGP-анонсов. Такую возможность можно использовать как для поведения DoS-атак на конкретного провайдера или для перехвата трафика. При этом не всегда понятно с чем связано искажение маршрутной информации - с ошибкой или злым умыслом.

Протокол BGP был разработан в самом начале развития Интернет, когда администрация провайдеров доверяла друг другу. Однако откровения Сноудена и формирование кибервойск разными странами нарушили доверие провайдеров друг к другу, но создать новый протокол BGP или хотя бы внести изменения в существующий пока не представляется возможным. Именно поэтому и возникают до сих пор инциденты с перехватом трафика.

ВложениеРазмер
Image icon Screenshot_2015-01-10-12-37-58.png4.9 КБ
Image icon Screenshot_2015-01-10-12-50-07.png13.53 КБ
обнаружила искажение интернет-маршрутов одного из палестинских провайдеров Mada Telecom со стороны нидерландского провайдера A2B Internet. В результате действий администрации A2B Internet весь трафик, предназначенный для Mada, проходил через сеть в Нидерландах. Причём проблемы с маршрутизацией у A2B Internet уже были несколько дней назад, " />
Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru