


Хакеры группы Sednit добывают данные с изолированных от интернета компьютеров

Хакеры Sednit добывают данные с изолированных от интернета компьютеров

Специалисты международной антивирусной компании ESET раскрыли детали масштабной киберкампании хакерской группы Sednit. Не менее 10 лет злоумышленники атакуют защищенные корпоративные сети правительственных учреждений Восточной Европы.

Ранее группа Sednit осуществляла распространение вредоносных программ путем компрометации легитимных сайтов, принадлежащих финансовым учреждениям Восточной Европы. Для этого злоумышленники использовали набор эксплойтов для удаленной установки вредоносного ПО.

Недавно специалисты ESET выяснили, что хакеры осуществляют также атаки закрытых сетей с применением вредоносного ПО, которое распространяется через USB-накопители. Программа позволяет получать файлы и другие конфиденциальные данные с компьютеров, изолированных от интернета. Антивирусные продукты ESET NOD32 детектируют ее как Win32/USBStealer.


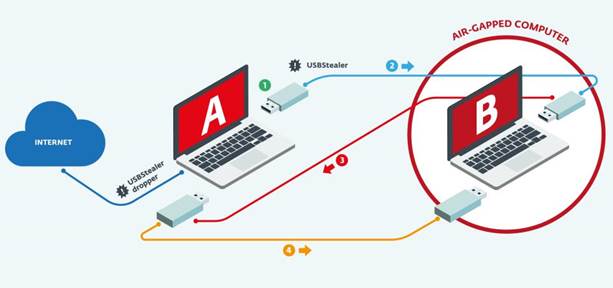
Для кражи данных с компьютера жертвы Win32/USBStealer использует многоступенчатый подход:

1) Злоумышленники удаленно устанавливают Win32/USBStealer на компьютер человека, имеющего доступ к закрытой сети (компьютер А). При этом исполняемый файл маскируется под легитимное российское ПО USB Disk Security. Вредоносная программа отслеживает подключение USB-накопителя и мгновенно выполняет заражение.

2) Пользователь подключает инфицированный USB-накопитель к изолированному компьютеру защищенной сети (компьютер В). После заражения вредоносная программа получает список файлов для передачи злоумышленникам.

3) USB-накопитель возвращается в компьютер В со списком доступных файлов.

4) Пользователь снова подключает USB-накопитель к компьютеру В, и вредоносная программа копирует на него нужные файлы.

5) При новом подключении накопителя к компьютеру А Win32/USBStealer отправит на удаленный сервер скопированные файлы.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru